English |
简体中文 |
繁體中文 |
한국어 |
Deutsch |
Español |
Français |
Italiano |
Dansk |
日本語 |
Polski |
Русский |
Bosanski |
العربية |
Norsk |
Português (Brasil) |
ไทย |
Türkçe |
Українська |
বাংলা |
Ελληνικά |
Tiếng Việt |
हिन्दी
Universell digital fingeravtrykksregistrering for AI-agenter.
TCP, TLS/SSL, SSH, HTTP, DNS, WAF/CDN, IoT, SMTP, tjenestesondring, JARM, JA4X, favicon-hashing, infrastrukturtopologi, C2-deteksjon, OSINT-berikelse — samlet i en enkelt MCP-server.fullspektret fingeravtrykksregistrering pa forespursel , ikke 11 frakoblede CLI-verktuy og manuell korrelering.
Problemet •
Hvordan det er annerledes •
Hurtigstart •
Hva AI-en kan gjore •
Verktoy (13) •
Datakilder •
Arkitektur •
Endringslogg •
Bidra
---
## Problemet
A fingeravtrykksregistrere en server i dag betyr a sjonglere et dusin frakoblede verktoy. Du kjorer `nmap` for portskanning, `testssl.sh` for sertifikatanalyse, `curl -I` for HTTP-headere, `dig` for DNS, `wafw00f` for WAF-deteksjon, `ssh-audit` for SSH, et separat JARM-verktoy, Wappalyzer for teknologideteksjon — og sa bruker du 30 minutter pa a manuelt krysskjore alt i et regneark for a finne ut hva som faktisk kjorer.
```
Tradisjonell arbeidsflyt for fingeravtrykksregistrering:
analyser TLS-sertifikater -> testssl.sh / openssl s_client
hent HTTP-headere -> curl -I
oppdage webteknologier -> wappalyzer CLI
DNS-rekognosering -> dig / nslookup / dnsenum
portskanning -> nmap -sV
WAF-deteksjon -> wafw00f
SSH-revisjon -> ssh-audit
tjenestefingeravtrykk -> nmap scripts
JARM-fingeravtrykk -> jarm (separat verktoy)
sjekk OSINT-databaser -> shodan CLI, censys CLI
korreler alt -> manuelt i et regneark
──────────────────────────────
Totalt: 11 verktoy, 30+ minutter, manuell korrelering
```
**fingerprint-mcp** gir AI-agenten din 13 sammensatte verktoy som innkapsler 103 fingeravtrykksteknikker pa tvers av 21 leverandorer via [Model Context Protocol](https://modelcontextprotocol.io). Agenten kjorer flerlags fingeravtrykksregistrering parallelt, korrelerer signaler pa tvers av TCP/TLS/HTTP/DNS/SSH-lag, oppdager honningfeller og C2-infrastruktur, og presenterer et samlet etterretningsbilde — i en enkelt samtale.
```
Med fingerprint-mcp:
Du: "Gjor en dyp rekognosering pa target.com"
Agent: -> recon {url: "https://target.com", depth: "deep"}
-> TLS: nginx/1.24.0 via JARM (3fd21b20d00000...),
Let's Encrypt-sertifikat, 2 SANs, TLS 1.2+1.3
-> HTTP: Express.js bak Cloudflare WAF,
React SPA, Google Analytics, 14 sikkerhetsheadere analysert
-> DNS: A/AAAA/MX/TXT-poster, SPF/DKIM/DMARC konfigurert,
Slack + Google Workspace oppdaget via CNAME/MX
-> Porter: 80, 443, 22 (OpenSSH 9.6), 8080 (utviklingsserver)
-> WAF: Cloudflare oppdaget, opprinnelig IP funnet via direkte tilkobling
-> Oppregning: 12 underdomener via CT-logger, wildcard DNS oppdaget
-> "target.com kjorer nginx/1.24.0 med Express.js bak
Cloudflare WAF. Opprinnelig IP 203.0.113.42 er eksponert pa port 8080.
TLS er riktig konfigurert (tilsvarende A+), men utviklingsserveren
pa 8080 har ingen WAF-beskyttelse. 3 underdomener peker til
avviklet infrastruktur — potensiell overtakelsesrisiko."
```
---
## Hvordan det er annerledes
Eksisterende verktoy gir deg radata ett lag om gangen. fingerprint-mcp gir AI-agenten din muligheten til a **resonnere pa tvers av alle fingeravtrykkslag samtidig**.
Tradisjonell tilnarming
fingerprint-mcp
Grensesnitt 11 forskjellige CLI-verktoy med ulike utdataformater
MCP — AI-agenten kaller verktoy i samtaleform
Teknikker Ett verktoy, ett lag om gangen
103 teknikker pa tvers av 21 leverandorer, kjort parallelt
TLS-analyse testssl.sh-utdata, manuelt parse JARM separat
Agenten kombinerer sertifikat + JARM + JA4X + chiffreringssuiter + SNI + CT-logger i ett kall
Korrelering Kopier og lim inn resultater i et regneark
Agenten krysskorrelerer: "JARM matcher kjent C2-rammeverk, HTTP-timing bekrefter honningfelle"
WAF-omgaelse wafw00f oppdager WAF, du jakter manuelt pa opprinnelsen
Agenten oppdager WAF, finner opprinnelig IP, og verifiserer at den serverer samme innhold
API-nokler Pavkrevd for Shodan, Censys, osv.
80+ aktive teknikker fungerer uten noen API-nokler; nokler laser opp OSINT-berikelse
Oppsett Installer nmap, testssl, wafw00f, ssh-audit, jarm, wappalyzer...
npx fingerprint-mcp — en kommando, null konfigurasjon
---
## Hurtigstart
### Alternativ 1: npx (ingen installasjon)
```bash
npx fingerprint-mcp
```
Alle 80+ aktive fingeravtrykksteknikker fungerer umiddelbart. Ingen API-nokler kreves for TCP, TLS, SSH, HTTP, DNS, WAF, sti, tjeneste, timing, IoT, SMTP, infrastruktur og applikasjonsfingeravtrykk.
### Alternativ 2: Klon
```bash
git clone https://github.com/badchars/fingerprint-mcp.git
cd fingerprint-mcp
bun install
```
### Miljovariabler (valgfritt)
```bash
# OSINT-berikelse (alle valgfrie — aktiv fingeravtrykksregistrering fungerer uten noen nokler)
export SHODAN_API_KEY=your-key # Aktiverer osint_shodan, ssh_hostkey_lookup
export CENSYS_API_ID=your-id # Aktiverer osint_censys (gratis: 250 sporringer/maned)
export CENSYS_API_SECRET=your-secret # Censys API-hemmelighet
export SECURITYTRAILS_API_KEY=your-key # Aktiverer waf_origin, enum_passive_dns
export VIRUSTOTAL_API_KEY=your-key # Aktiverer osint_virustotal (gratis: 500 sporringer/dag)
```
Alle API-nokler er valgfrie. Uten dem far du fortsatt full TCP/TLS/SSH/HTTP/DNS/WAF/sti/tjeneste/timing/IoT/SMTP/infrastruktur/applikasjons-fingeravtrykksregistrering, korrelering, passiv analyse, oppregning og meta-verktoy — 80+ teknikker som fungerer ved a sondere malet direkte.
### Koble til AI-agenten din
Claude Code
Claude Desktop
Cursor / Windsurf / andre MCP-klienter
### Begynn a sporr
```
Du: "Fingeravtrykksregistrer alt om target.com — TLS, HTTP-stakk, WAF, DNS, apne porter"
```
Det er alt. Agenten handterer flerlags fingeravtrykksregistrering, signalkorrelering og infrastrukturanalyse automatisk.
---
## Hva AI-en kan gjore
### Rask rekognosering
```
Du: "Rask rekognosering pa target.com"
Agent: -> recon {url: "https://target.com", depth: "quick"}
-> TCP: porter 80, 443, 22 apne
-> TLS: Let's Encrypt RSA-sertifikat, TLS 1.2+1.3, nginx JARM-signatur
-> HTTP: nginx/1.24.0, Express.js, React, Cloudflare CDN
-> DNS: A 203.0.113.42, MX Google Workspace, SPF/DKIM konfigurert
-> WAF: Cloudflare oppdaget (cf-ray header)
-> "target.com er en React SPA pa Express.js bak nginx/1.24.0,
servert gjennom Cloudflare CDN. TLS riktig konfigurert med
Let's Encrypt. SSH pa port 22 kjorer OpenSSH 9.6. E-post
handtert av Google Workspace med full SPF/DKIM/DMARC."
```
### Dyp TLS-undersokelse
```
Du: "Analyser TLS-konfigurasjonen til suspicious-server.com i detalj"
Agent: -> scan_tls {host: "suspicious-server.com"}
-> Sertifikat: selvsignert, CN=localhost, utlopt for 47 dager siden
-> JARM: 2ad2ad0002ad2ad00042d42d00000069d641f34fe76acdc05c40262f8815e5
(matcher Cobalt Strike standard profil)
-> JA4X: fingeravtrykk matcher kjent C2-rammeverkmonster
-> Chiffreringssuiter: aksepterer svake chifferinger (RC4, 3DES)
-> SNI: svarer identisk pa enhver SNI-verdi
-> CT-logger: sertifikat ikke logget (ikke offentlig betrodd)
-> "HOY RISIKO: TLS-konfigurasjon indikerer sterkt C2-infrastruktur.
Selvsignert utlopt sertifikat, JARM-fingeravtrykk matcher Cobalt Strike,
aksepterer svake chifferinger, og svarer pa vilkarlige SNI-verdier.
Anbefaler umiddelbar undersokelse og blokkering."
```
### WAF-omgaelse og opprinnelsesoppdagelse
```
Du: "target.com er bak en WAF. Kan du finne opprinnelsesserveren?"
Agent: -> scan_waf {url: "https://target.com"}
-> scan_dns {domain: "target.com"}
-> enumerate {domain: "target.com"}
-> WAF: Cloudflare (AS13335), utfordringsside pa mistenkelige foresporsler
-> DNS: A-post peker til Cloudflare IP 104.21.x.x
-> Underdomener: dev.target.com luser opp til 203.0.113.42 (ikke-Cloudflare)
-> Direkte tilkobling til 203.0.113.42:443 returnerer samme TLS-sertifikat
-> SecurityTrails historisk: opprinnelsen var 203.0.113.42 for Cloudflare
-> "Opprinnelig IP funnet: 203.0.113.42. Oppdaget via dev.target.com
underdomene som omgar Cloudflare. Opprinnelsen serverer det samme
TLS-sertifikatet og svarer pa target.com Host-headeren.
Opprinnelsen har ingen WAF-beskyttelse — direkte tilgang mulig."
```
### Tjenesteoppdagelse pa en vert
```
Du: "Hvilke tjenester kjorer pa 10.0.1.50?"
Agent: -> scan_ports {host: "10.0.1.50"}
-> scan_services {host: "10.0.1.50", ports: [22, 80, 3306, 5432, 6379, 8080]}
-> Port 22: OpenSSH 8.9p1 Ubuntu, ED25519 vertsnokkel
-> Port 80: Apache/2.4.57, PHP/8.2, WordPress 6.4
-> Port 3306: MySQL 8.0.36, autentisering pavkrevd
-> Port 5432: PostgreSQL 16.1, SSL pavkrevd
-> Port 6379: Redis 7.2.4, INGEN autentisering (apen)
-> Port 8080: Node.js Express utviklingsserver, CORS: *
-> "KRITISK: Redis pa port 6379 har ingen autentisering — hvem som helst pa
nettverket kan lese/skrive data. Express utviklingsserveren pa 8080
har wildcard CORS. MySQL og PostgreSQL krever autentisering korrekt.
WordPress er 2 mindre versjoner bak. Umiddelbar handling nodvendig
for Redis og utviklingsservereksponering."
```
---
## Verktoy-referanse (13 verktoy, 103 teknikker)
recon — Full rekognosering med dybdebasert teknikkvalg
scan_ports — TCP-portskanning med tjenestedeteksjon (3 teknikker)
scan_tls — Komplett TLS/SSL-analyse (8 teknikker)
scan_dns — DNS-etterretning (7 teknikker)
scan_http — HTTP/web-fingeravtrykksregistrering (29 teknikker)
scan_paths — Stietterretning (5 teknikker)
scan_waf — WAF/CDN-deteksjon og fingeravtrykksregistrering (4 teknikker)
scan_services — Tjenesteniva-sondering (12 teknikker)
enumerate — Omfangsutvidelse (8 teknikker)
osint — OSINT-berikelse (6 teknikker)
analyze — Passiv fingeravtrykksanalyse (3 moduser)
correlate — Flersignalkorrelasjonsmotor (7 moduser)
meta — Serverkonfigurasjon og data (3 moduser)
---
### CLI-bruk
```bash
# List alle tilgjengelige verktoy og teknikker
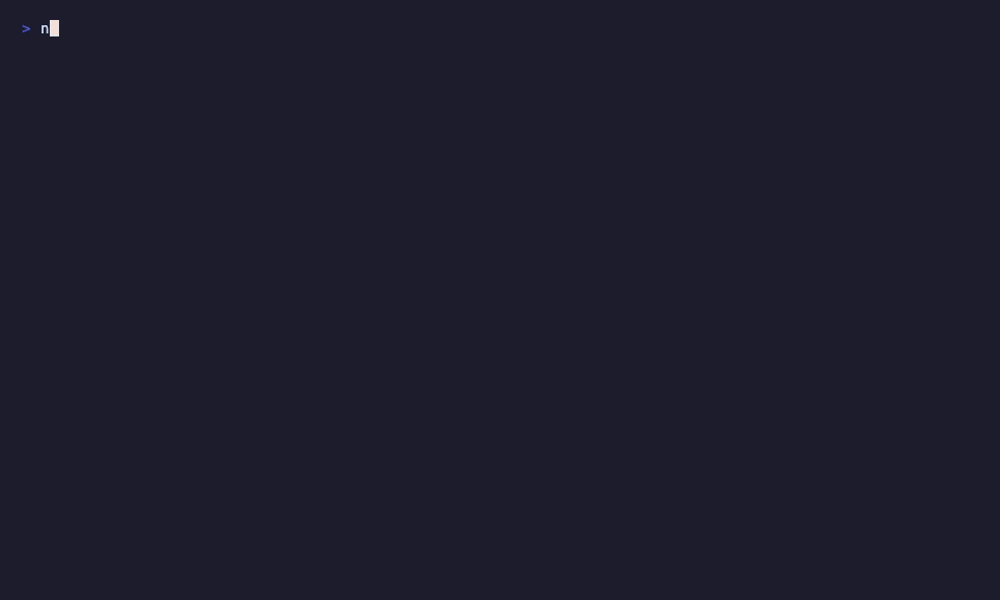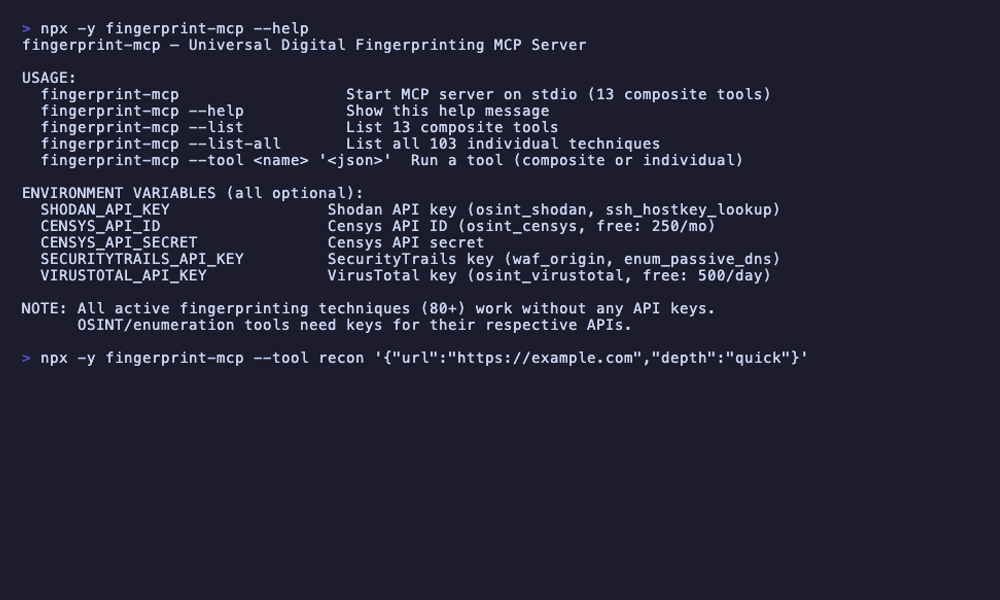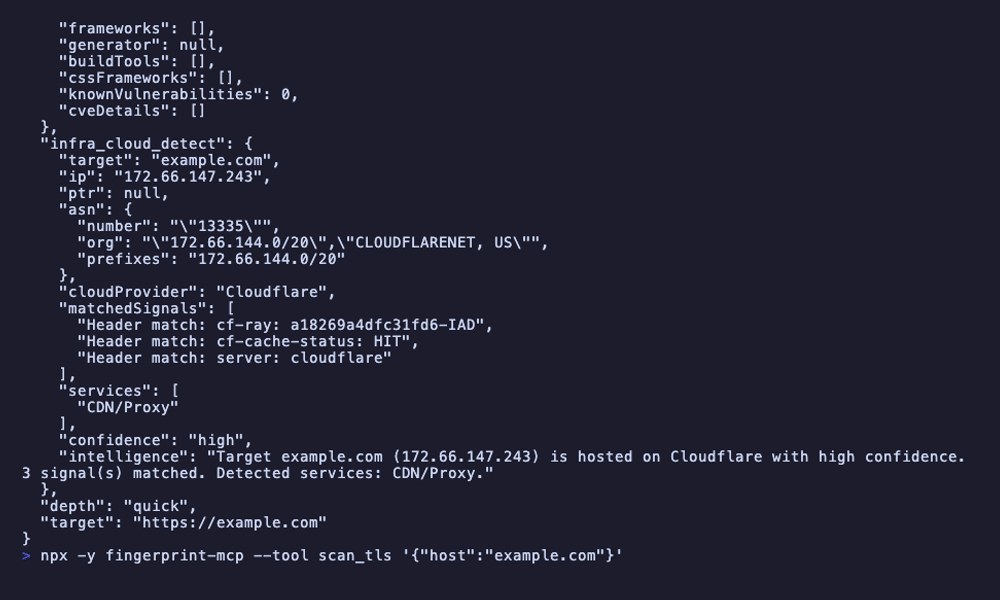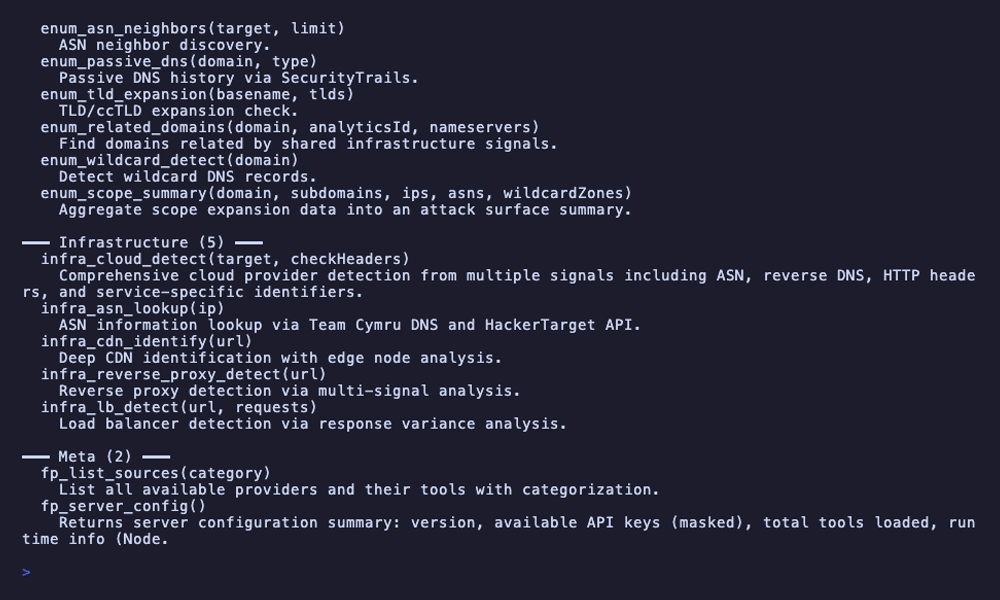
npx fingerprint-mcp --list
# Kjor et hvilket som helst verktoy direkte
npx fingerprint-mcp --tool recon '{"url":"https://example.com","depth":"quick"}'
npx fingerprint-mcp --tool scan_tls '{"host":"example.com"}'
npx fingerprint-mcp --tool scan_ports '{"host":"10.0.1.50","ports":[22,80,443,3306,8080]}'
npx fingerprint-mcp --tool scan_dns '{"domain":"example.com"}'
npx fingerprint-mcp --tool scan_http '{"url":"https://example.com"}'
npx fingerprint-mcp --tool scan_waf '{"url":"https://example.com"}'
npx fingerprint-mcp --tool scan_services '{"host":"10.0.1.50","service":"redis"}'
npx fingerprint-mcp --tool enumerate '{"domain":"example.com"}'
npx fingerprint-mcp --tool analyze '{"type":"headers","data":"Server: nginx/1.24.0\nX-Powered-By: Express"}'
npx fingerprint-mcp --tool correlate '{"type":"honeypot","signals":{"jarm":"...","banner":"..."}}'
npx fingerprint-mcp --tool meta '{}'
# OSINT-verktoy (krever API-nokler)
SHODAN_API_KEY=your-key npx fingerprint-mcp --tool osint '{"target":"203.0.113.42","type":"ip"}'
```
---
## Datakilder (21)
| Kilde | Autentisering | Hva den gir |
|-------|---------------|-------------|
| TCP-sondering | Ingen | Portskanning, bannerhenting, tjenestedeteksjon |
| TLS/SSL-analyse | Ingen | Sertifikatparsing, JARM-fingeravtrykk, JA4X, chiffreringsoppregning, SNI-testing |
| SSH-sondering | Ingen | Protokollversjon, algoritmerevisjon, programvaredeteksjon |
| HTTP-analyse | Ingen | Header-fingeravtrykk, favicon-hashing, informasjonskapselanalyse, metodeoppregning, CORS |
| Webdeteksjon | Ingen | Teknologideteksjon, analyse, kildekart, WebSocket, GraphQL, SPA-rammeverk |
| Stioppdagelse | Ingen | Sensitive filer, git-lekkasjer, feilsokingsendepunkter, API-versjoner, robots.txt |
| DNS-opplosning | Ingen | Postoppregning, e-postautentiseringsanalyse, SaaS-deteksjon, serverfingeravtrykk |
| WAF/CDN-deteksjon | Ingen | WAF-identifikasjon, CDN-deteksjon, WAF-fingeravtrykk |
| Timinganalyse | Ingen | Svartidsgrunnlinje, klokkeforskyvningsdeteksjon |
| HTTP/2 og HTTP/3 | Ingen | HTTP/2-deteksjon og fingeravtrykk, HTTP/3 Alt-Svc-oppdagelse |
| SMTP-sondering | Ingen | SMTP-banneranalyse, STARTTLS-inspeksjon |
| IoT/innebygd | Ingen | IoT-enhetsdeteksjon, UPnP/SSDP-oppdagelse |
| Applikasjonsdeteksjon | Ingen | CMS-, rammeverk- og e-handelsplattformidentifikasjon |
| Tjenestsondering | Ingen | MySQL, PostgreSQL, Redis, FTP, VNC/RDP-fingeravtrykk |
| Infrastrukturdeteksjon | Ingen | Skyleverandor-, hostingleverandor-, CDN-identifikasjon |
| Korrelasjonsmotor | Ingen | Signalkonsistens, honningfelledeteksjon, forfalskninsdeteksjon, topologikartlegging |
| Identifikasjonsmotor | Ingen | Hash-basert identifikasjon, C2-deteksjon, signaturmatching |
| [Shodan](https://www.shodan.io) | `SHODAN_API_KEY` | Vertsetterretning — apne porter, bannere, saarbarheter, OS-deteksjon |
| [Censys](https://censys.io) | `CENSYS_API_ID` | Vertsdata — tjenester, TLS-sertifikater, autonomt systeminformasjon |
| [SecurityTrails](https://securitytrails.com) | `SECURITYTRAILS_API_KEY` | WAF-opprinnelsesoppdagelse, passiv DNS-historikk, historiske poster |
| [VirusTotal](https://www.virustotal.com) | `VIRUSTOTAL_API_KEY` | Domene/IP-omdumme, deteksjonsresultater, DNS-historikk, kategorier |
---
## Arkitektur
```
src/
index.ts # CLI-inngangspunkt (--help, --list, --tool, stdio-server)
protocol/
mcp-server.ts # MCP-serveroppsett (stdio-transport)
tools.ts # Verktoyregister — alle 13 sammensatte verktoy registrert her
types/
index.ts # Delte typer (ToolDef, ToolContext, ToolResult)
utils/
rate-limiter.ts # Hastighetsbegrenser per leverandor
cache.ts # TTL-cache for API-svar
require-key.ts # API-nokkelvalideringshjelper
murmurhash3.ts # MurmurHash3 for favicon-hashing
composite/ # 13 sammensatte verktoyorkestratorer
recon.ts # Full rekognoseringsorkestreror (quick/standard/deep)
scan-ports.ts # Portskanning sammensatt
scan-tls.ts # TLS-analyse sammensatt
scan-dns.ts # DNS-etterretning sammensatt
scan-http.ts # HTTP-fingeravtrykk sammensatt
scan-paths.ts # Stioppdagelse sammensatt
scan-waf.ts # WAF/CDN-deteksjon sammensatt
scan-services.ts # Tjenestsondering sammensatt
analyze.ts # Passiv analyse sammensatt
correlate.ts # Korrelasjonsmotor sammensatt
enumerate.ts # Omfangsutvidelse sammensatt
osint.ts # OSINT-berikelse sammensatt
meta.ts # Server-meta sammensatt
helpers.ts # Delte sammensatte hjelpere
tcp/ # TCP-sonderingsteknikker (3)
tls/ # TLS/SSL-analyseteknikker (8)
ssh/ # SSH-sonderingsteknikker (3)
http/ # HTTP-fingeravtrykksteknikker (16)
web/ # Webteknologideteksjonsteknikker (9)
path/ # Stioppdagelsesteknikker (5)
dns/ # DNS-etterretningsteknikker (7)
waf/ # WAF/CDN-deteksjonsteknikker (4)
timing/ # Timinganalyseteknikker (2)
h2/ # HTTP/2 og HTTP/3-teknikker (3)
smtp/ # SMTP-sonderingsteknikker (2)
iot/ # IoT/innebygd deteksjonsteknikker (2)
app/ # Applikasjonsdeteksjonsteknikker (3)
service/ # Tjenestsonderingsteknikker (5)
infra/ # Infrastrukturdeteksjonsteknikker (3)
correlation/ # Korrelasjonsmotor (5)
identify/ # Identifikasjonsmotor (3)
passive/ # Passiv analyse (3)
osint/ # OSINT-berikelsesteknikker (6)
enum/ # Oppregningseknikker (8)
meta/ # Meta-verktoy (3)
data/ # Signaturdatabaser og monsterbiblioteker
jarm-signatures.ts # Kjente JARM-fingeravtrykk (C2, servere, CDNs)
waf-signatures.ts # WAF-deteksjonssignaturer
service-banners.ts # Tjenestebannermonstre
tech-patterns.ts # Teknologideteksjonsmonstre
favicon-hashes.ts # Kjente favicon MurmurHash3-verdier
c2-signatures.ts # C2-rammeverksignaturer
... # 15+ signatur/monsterdatabaser
```
**Designvalg:**
- **13 sammensatte verktoy, 103 teknikker** — Agenten kaller hoyniva-verktoy (`recon`, `scan_tls`, `scan_http`). Hvert sammensatt verktoy orkestrerer flere lavniva-teknikker og returnerer korrelerte resultater. Dette reduserer verktoy-kalloverhead samtidig som granulariteten opprettholdes.
- **21 leverandorer, 1 server** — Hvert fingeravtrykkslag er en uavhengig modul. Den sammensatte orkestratoren velger teknikker basert pa kontekst og dybde.
- **Aktiv forst, OSINT valgfritt** — 80+ teknikker fungerer ved a sondere malet direkte med null API-nokler. OSINT-leverandorer (Shodan, Censys, VirusTotal, SecurityTrails) legger til berikelse, men er aldri pavkrevd.
- **Hastighetsbegrensere per leverandor** — Hver leverandor har sin egen `RateLimiter`-instans. Aktiv sondering er hastighetsbegrenset for a unnga deteksjon; OSINT-APIer er kalibrert til sine kvoter.
- **TTL-caching** — DNS-poster (10 min), OSINT-resultater (15 min), CT-logger (30 min) caches for a unnga overflodige oppslag under flerverktoys arbeidsflyter.
- **Elegant degradering** — Manglende API-nokler krasjer ikke serveren. OSINT-verktoy returnerer beskrivende meldinger: "Sett SHODAN_API_KEY for a aktivere Shodan-vertsoppslag."
- **3 avhengigheter** — `@modelcontextprotocol/sdk`, `zod` og `cheerio`. All nettverks-I/O via innebygd `fetch()` og Node.js `net`/`tls`/`dns`-moduler. Ingen nmap, ingen eksterne binarfiler.
---
## Begrensninger
- OSINT-verktoy (Shodan, Censys, VirusTotal, SecurityTrails) krever API-nokler for sine respektive teknikker
- Censys gratisniva begrenset til 250 sporringer/maned
- VirusTotal gratisniva begrenset til 500 sporringer/dag
- Portskanning bruker TCP connect (ikke SYN-skanning) — mindre skjult enn nmap, men krever ingen root-privilegier
- JARM-fingeravtrykksregistrering krever direkte TCP-tilgang til malet (kan bli blokkert av brannmurer)
- UPnP/SSDP-oppdagelse fungerer kun pa lokale nettverk
- Tjenestsondering (MySQL, PostgreSQL, Redis) kobler til men autentiserer ikke
- Underdomeneoppregning baserer seg pa CT-logger og passive kilder (ingen brute-force)
- macOS / Linux testet (Windows ikke testet)
---
## Del av MCP-sikkerhetssuiten
| Prosjekt | Domene | Verktoy |
|----------|--------|---------|
| [hackbrowser-mcp](https://github.com/badchars/hackbrowser-mcp) | Nettleserbasert sikkerhetstesting | 39 verktoy, Firefox, injeksjonstesting |
| [cloud-audit-mcp](https://github.com/badchars/cloud-audit-mcp) | Skysikkerhet (AWS/Azure/GCP) | 38 verktoy, 60+ sjekker |
| [github-security-mcp](https://github.com/badchars/github-security-mcp) | GitHub-sikkerhetsstilling | 39 verktoy, 45 sjekker |
| [cve-mcp](https://github.com/badchars/cve-mcp) | Saarbarhetsetterretning | 23 verktoy, 5 kilder |
| [osint-mcp-server](https://github.com/badchars/osint-mcp-server) | OSINT og rekognosering | 37 verktoy, 12 kilder |
| [darknet-mcp-server](https://github.com/badchars/darknet-mcp-server) | Morkenettet og trusseletterretning | 66 verktoy, 16 kilder |
| **fingerprint-mcp** | **Universell digital fingeravtrykksregistrering** | **13 verktoy, 103 teknikker, 21 leverandorer** |
---
Kun for autorisert sikkerhetstesting og vurdering.
AGPL-3.0-lisens • Bygget med Bun + TypeScript