English |
简体中文 |
繁體中文 |
한국어 |
Deutsch |
Español |
Français |
Italiano |
Dansk |
日本語 |
Polski |
Русский |
Bosanski |
العربية |
Norsk |
Português (Brasil) |
ไทย |
Türkçe |
Українська |
বাংলা |
Ελληνικά |
Tiếng Việt |
हिन्दी
Universel digital fingerprinting til AI-agenter.
TCP, TLS/SSL, SSH, HTTP, DNS, WAF/CDN, IoT, SMTP, servicesondering, JARM, JA4X, favicon-hashing, infrastrukturtopologi, C2-detektion, OSINT-berigelse — samlet i en enkelt MCP-server.fingerprinting i fuldt spektrum pa forlangende , ikke 11 adskilte CLI-vaerktoejer og manuel korrelation.
Problemet •
Hvordan Det Er Anderledes •
Hurtig Start •
Hvad AI'en Kan Gore •
Vaerktojer (13) •
Datakilder •
Arkitektur •
Changelog •
Bidrag
---
## Problemet
At fingerprinte en server i dag betyder at jonglere med et dusin adskilte vaerktojer. Du koerer `nmap` til portscanning, `testssl.sh` til certifikatanalyse, `curl -I` til HTTP-headere, `dig` til DNS, `wafw00f` til WAF-detektion, `ssh-audit` til SSH, et separat JARM-vaerktoj, Wappalyzer til teknologidetektion — og sa bruger du 30 minutter pa manuelt at krydsreferere alt i et regneark for at finde ud af, hvad der rent faktisk koerer.
```
Traditionel fingerprinting-arbejdsgang:
analyser TLS-certifikater -> testssl.sh / openssl s_client
hent HTTP-headere -> curl -I
detekter webteknologier -> wappalyzer CLI
DNS-rekognoscering -> dig / nslookup / dnsenum
portscanning -> nmap -sV
WAF-detektion -> wafw00f
SSH-audit -> ssh-audit
servicefingerprinting -> nmap scripts
JARM-fingerprint -> jarm (separat vaerktoj)
tjek OSINT-databaser -> shodan CLI, censys CLI
korreler alt -> manuelt i et regneark
──────────────────────────────
Total: 11 vaerktojer, 30+ minutter, manuel korrelation
```
**fingerprint-mcp** giver din AI-agent 13 sammensatte vaerktojer, der omslutter 103 fingerprinting-teknikker pa tvaers af 21 udbydere via [Model Context Protocol](https://modelcontextprotocol.io). Agenten koerer multi-lag fingerprinting parallelt, korrelerer signaler pa tvaers af TCP/TLS/HTTP/DNS/SSH-lag, detekterer honeypots og C2-infrastruktur og praesenterer et samlet efterretningsbillede — i en enkelt samtale.
```
Med fingerprint-mcp:
Du: "Lav en dyb rekognoscering pa target.com"
Agent: -> recon {url: "https://target.com", depth: "deep"}
-> TLS: nginx/1.24.0 via JARM (3fd21b20d00000...),
Let's Encrypt-certifikat, 2 SAN'er, TLS 1.2+1.3
-> HTTP: Express.js bag Cloudflare WAF,
React SPA, Google Analytics, 14 sikkerhedsheadere analyseret
-> DNS: A/AAAA/MX/TXT-poster, SPF/DKIM/DMARC konfigureret,
Slack + Google Workspace detekteret via CNAME/MX
-> Porte: 80, 443, 22 (OpenSSH 9.6), 8080 (udviklingsserver)
-> WAF: Cloudflare detekteret, oprindelse-IP opdaget via direkte forbindelse
-> Optaelling: 12 underdomaener via CT-logfiler, wildcard-DNS detekteret
-> "target.com koerer nginx/1.24.0 med Express.js bag
Cloudflare WAF. Oprindelse-IP 203.0.113.42 eksponeret pa port 8080.
TLS er korrekt konfigureret (A+ aequivalent), men udviklingsserveren
pa 8080 har ingen WAF-beskyttelse. 3 underdomaener peger pa
nedlagt infrastruktur — potentiel overtagelsesrisiko."
```
---
## Hvordan Det Er Anderledes
Eksisterende vaerktojer giver dig ra data et lag ad gangen. fingerprint-mcp giver din AI-agent evnen til at **raesonnere pa tvaers af alle fingerprinting-lag samtidigt**.
Traditionel Tilgang
fingerprint-mcp
Graenseflade 11 forskellige CLI-vaerktojer med forskellige outputformater
MCP — AI-agenten kalder vaerktojer konversationelt
Teknikker Et vaerktoj, et lag ad gangen
103 teknikker pa tvaers af 21 udbydere, koert parallelt
TLS-analyse testssl.sh-output, manuel JARM-parsing separat
Agenten kombinerer certifikat + JARM + JA4X + cipher suites + SNI + CT-logfiler i et kald
Korrelation Kopier-indsaet resultater i et regneark
Agenten krydskorrelerer: "JARM matcher kendt C2-framework, HTTP-timing bekraefter honeypot"
WAF-bypass wafw00f detekterer WAF, du leder manuelt efter oprindelse
Agenten detekterer WAF, opdager oprindelse-IP og verificerer, at den serverer det samme indhold
API-noegler Kraevet til Shodan, Censys osv.
80+ aktive teknikker virker uden nogen API-noegler; noegler laaser OSINT-berigelse op
Opsaetning Installer nmap, testssl, wafw00f, ssh-audit, jarm, wappalyzer...
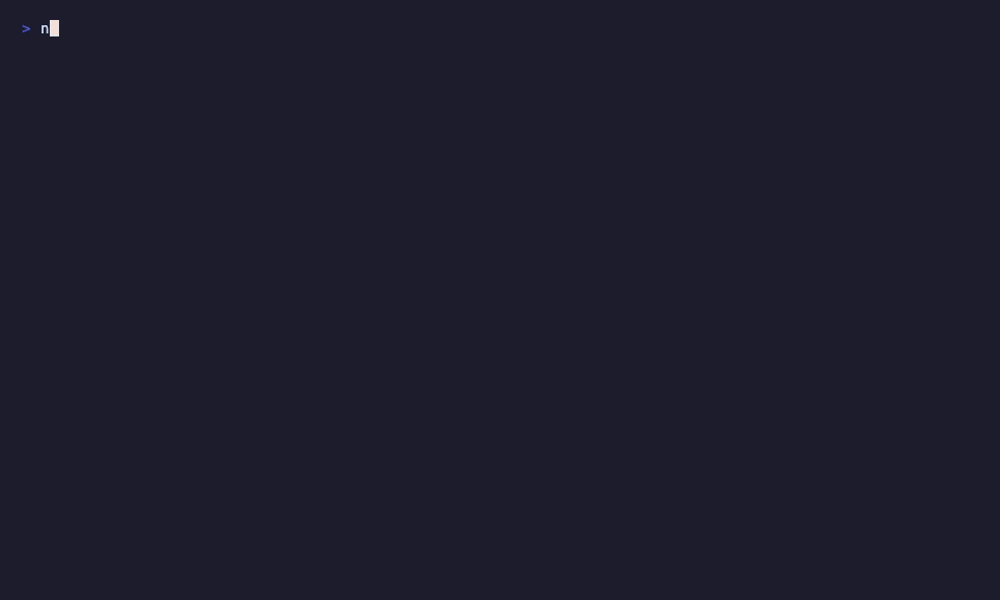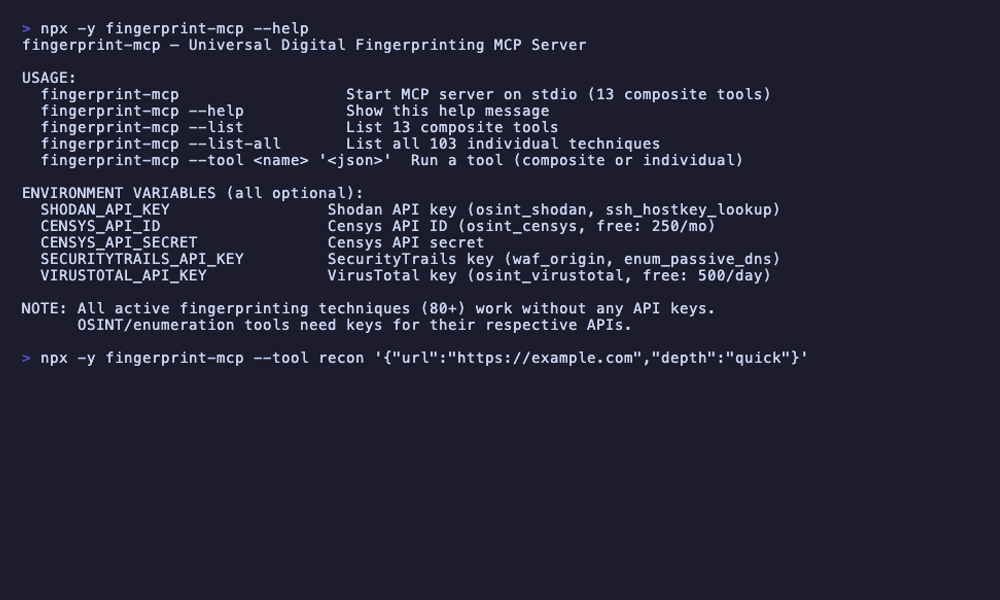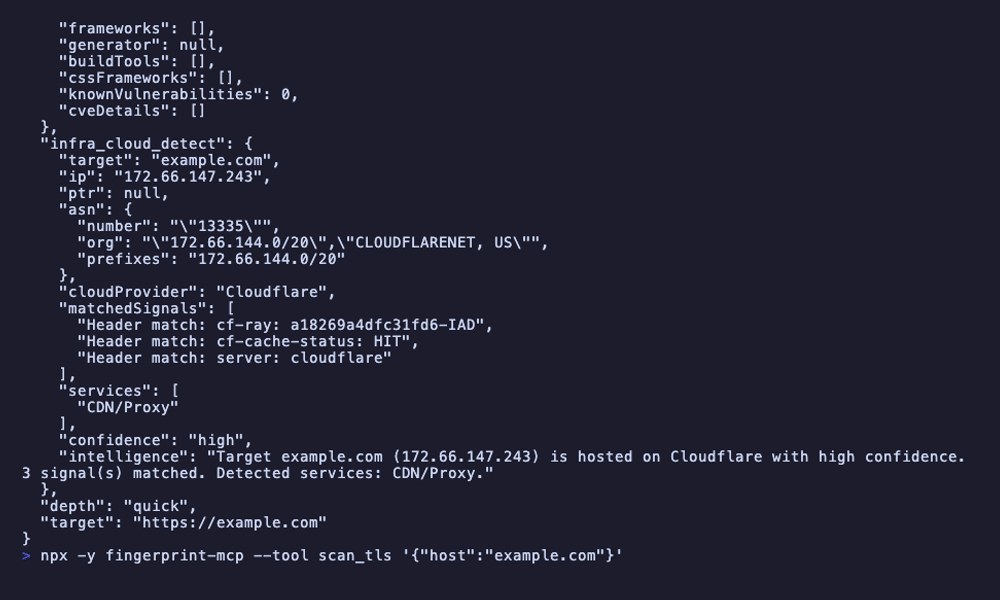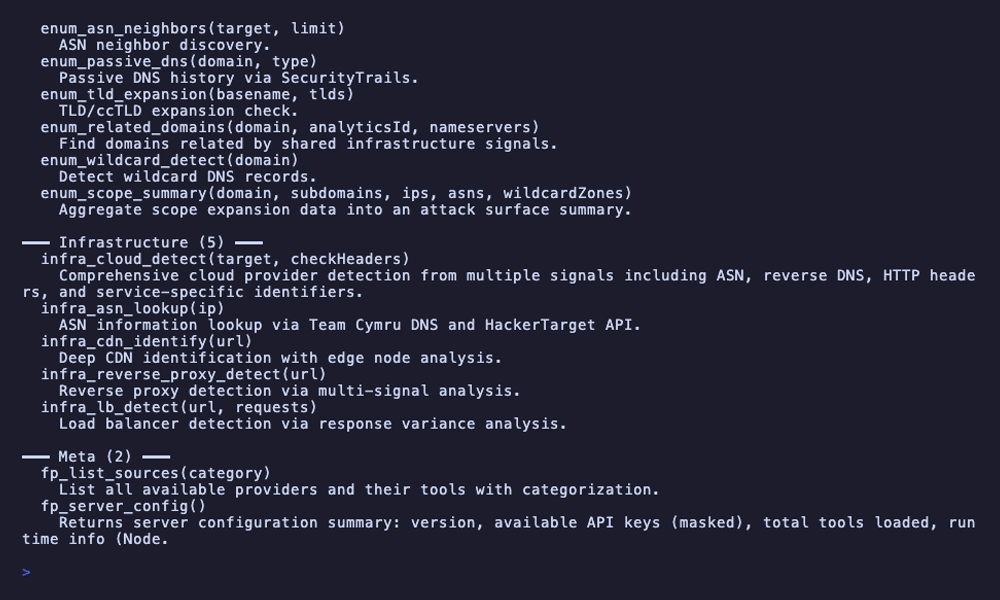
npx fingerprint-mcp — en kommando, nul konfiguration
---
## Hurtig Start
### Mulighed 1: npx (ingen installation)
```bash
npx fingerprint-mcp
```
Alle 80+ aktive fingerprinting-teknikker virker med det samme. Ingen API-noegler kraevet til TCP, TLS, SSH, HTTP, DNS, WAF, sti-, service-, timing-, IoT-, SMTP- og applikationsfingerprinting.
### Mulighed 2: Klon
```bash
git clone https://github.com/badchars/fingerprint-mcp.git
cd fingerprint-mcp
bun install
```
### Miljovariabler (valgfrie)
```bash
# OSINT-berigelse (alle valgfrie — aktiv fingerprinting virker uden nogen noegler)
export SHODAN_API_KEY=your-key # Aktiverer osint_shodan, ssh_hostkey_lookup
export CENSYS_API_ID=your-id # Aktiverer osint_censys (gratis: 250 forepoergsler/maned)
export CENSYS_API_SECRET=your-secret # Censys API-hemmelighed
export SECURITYTRAILS_API_KEY=your-key # Aktiverer waf_origin, enum_passive_dns
export VIRUSTOTAL_API_KEY=your-key # Aktiverer osint_virustotal (gratis: 500 forepoergsler/dag)
```
Alle API-noegler er valgfrie. Uden dem far du stadig fuld TCP/TLS/SSH/HTTP/DNS/WAF/sti/service/timing/IoT/SMTP/infrastruktur/applikations-fingerprinting, korrelation, passiv analyse, optaelling og metavaerktojer — 80+ teknikker der virker ved direkte at sondere malet.
### Forbind til din AI-agent
Claude Code
Claude Desktop
Cursor / Windsurf / andre MCP-klienter
### Begynd at forepoerge
```
Du: "Fingerprint alt om target.com — TLS, HTTP-stak, WAF, DNS, abne porte"
```
Det er det. Agenten handterer multi-lag fingerprinting, signalkorrelation og infrastrukturanalyse automatisk.
---
## Hvad AI'en Kan Gore
### Hurtig Rekognoscering
```
Du: "Hurtig rekognoscering pa target.com"
Agent: -> recon {url: "https://target.com", depth: "quick"}
-> TCP: porte 80, 443, 22 abne
-> TLS: Let's Encrypt RSA-certifikat, TLS 1.2+1.3, nginx JARM-signatur
-> HTTP: nginx/1.24.0, Express.js, React, Cloudflare CDN
-> DNS: A 203.0.113.42, MX Google Workspace, SPF/DKIM konfigureret
-> WAF: Cloudflare detekteret (cf-ray header)
-> "target.com er en React SPA pa Express.js bag nginx/1.24.0,
serveret gennem Cloudflare CDN. TLS korrekt konfigureret med
Let's Encrypt. SSH pa port 22 koerer OpenSSH 9.6. E-mail
handteret af Google Workspace med fuld SPF/DKIM/DMARC."
```
### Dybdegaende TLS-Undersogelse
```
Du: "Analyser TLS-konfigurationen af suspicious-server.com i detaljer"
Agent: -> scan_tls {host: "suspicious-server.com"}
-> Certifikat: selvsigneret, CN=localhost, udlobet for 47 dage siden
-> JARM: 2ad2ad0002ad2ad00042d42d00000069d641f34fe76acdc05c40262f8815e5
(matcher Cobalt Strike standardprofil)
-> JA4X: fingerprint matcher kendt C2-framework-monster
-> Cipher suites: accepterer svage ciphers (RC4, 3DES)
-> SNI: svarer identisk pa enhver SNI-vaerdi
-> CT-logfiler: certifikat ikke logget (ikke offentligt betroet)
-> "HOJ RISIKO: TLS-konfiguration indikerer staerkt C2-infrastruktur.
Selvsigneret udlobet certifikat, JARM-fingerprint matcher Cobalt Strike,
accepterer svage ciphers og svarer pa vilkarlige SNI-vaerdier.
Anbefaler ojebliklig undersogelse og blokering."
```
### WAF-Bypass og Oprindelsesopdagelse
```
Du: "target.com er bag en WAF. Kan du finde oprindelsesserveren?"
Agent: -> scan_waf {url: "https://target.com"}
-> scan_dns {domain: "target.com"}
-> enumerate {domain: "target.com"}
-> WAF: Cloudflare (AS13335), udfordringsside pa mistanksomme anmodninger
-> DNS: A-post peger pa Cloudflare IP 104.21.x.x
-> Underdomaener: dev.target.com resolver til 203.0.113.42 (ikke-Cloudflare)
-> Direkte forbindelse til 203.0.113.42:443 returnerer samme TLS-certifikat
-> SecurityTrails historik: oprindelse var 203.0.113.42 for Cloudflare
-> "Oprindelse-IP fundet: 203.0.113.42. Opdaget via dev.target.com
underdomaene som omgar Cloudflare. Oprindelsen serverer det samme
TLS-certifikat og svarer pa target.com Host-headeren.
Oprindelsen har ingen WAF-beskyttelse — direkte adgang mulig."
```
### Serviceopdagelse pa en Vaert
```
Du: "Hvilke services koerer pa 10.0.1.50?"
Agent: -> scan_ports {host: "10.0.1.50"}
-> scan_services {host: "10.0.1.50", ports: [22, 80, 3306, 5432, 6379, 8080]}
-> Port 22: OpenSSH 8.9p1 Ubuntu, ED25519 vaertsnogle
-> Port 80: Apache/2.4.57, PHP/8.2, WordPress 6.4
-> Port 3306: MySQL 8.0.36, godkendelse kraevet
-> Port 5432: PostgreSQL 16.1, SSL kraevet
-> Port 6379: Redis 7.2.4, INGEN godkendelse (aben)
-> Port 8080: Node.js Express udviklingsserver, CORS: *
-> "KRITISK: Redis pa port 6379 har ingen godkendelse — enhver pa
netvaerket kan laese/skrive data. Express udviklingsserveren pa 8080
har wildcard CORS. MySQL og PostgreSQL kraever korrekt godkendelse.
WordPress er 2 mindre versioner bagud. Ojebliklig handling nodvendig
pa Redis og udviklingsservereksponering."
```
---
## Vaerktoejsreference (13 vaerktojer, 103 teknikker)
recon — Fuld rekognoscering med dybdebaseret teknikvalg
scan_ports — TCP-portscanning med servicedetektion (3 teknikker)
scan_tls — Komplet TLS/SSL-analyse (8 teknikker)
scan_dns — DNS-efterretning (7 teknikker)
scan_http — HTTP/web-fingerprinting (29 teknikker)
scan_paths — Stiefterretning (5 teknikker)
scan_waf — WAF/CDN-detektion og fingerprinting (4 teknikker)
scan_services — Serviceniveausondering (12 teknikker)
enumerate — Omfangsudvidelse (8 teknikker)
osint — OSINT-berigelse (6 teknikker)
analyze — Passiv fingerprintanalyse (3 tilstande)
correlate — Multi-signal korrelationsmotor (7 tilstande)
meta — Serverkonfiguration og data (3 tilstande)
---
### CLI-brug
```bash
# List alle tilgaengelige vaerktojer og teknikker
npx fingerprint-mcp --list
# Koer et vilkarligt vaerktoj direkte
npx fingerprint-mcp --tool recon '{"url":"https://example.com","depth":"quick"}'
npx fingerprint-mcp --tool scan_tls '{"host":"example.com"}'
npx fingerprint-mcp --tool scan_ports '{"host":"10.0.1.50","ports":[22,80,443,3306,8080]}'
npx fingerprint-mcp --tool scan_dns '{"domain":"example.com"}'
npx fingerprint-mcp --tool scan_http '{"url":"https://example.com"}'
npx fingerprint-mcp --tool scan_waf '{"url":"https://example.com"}'
npx fingerprint-mcp --tool scan_services '{"host":"10.0.1.50","service":"redis"}'
npx fingerprint-mcp --tool enumerate '{"domain":"example.com"}'
npx fingerprint-mcp --tool analyze '{"type":"headers","data":"Server: nginx/1.24.0\nX-Powered-By: Express"}'
npx fingerprint-mcp --tool correlate '{"type":"honeypot","signals":{"jarm":"...","banner":"..."}}'
npx fingerprint-mcp --tool meta '{}'
# OSINT-vaerktojer (kraever API-noegler)
SHODAN_API_KEY=your-key npx fingerprint-mcp --tool osint '{"target":"203.0.113.42","type":"ip"}'
```
---
## Datakilder (21)
| Kilde | Auth | Hvad den giver |
|-------|------|----------------|
| TCP-sondering | Ingen | Portscanning, banneropsamling, servicedetektion |
| TLS/SSL-analyse | Ingen | Certifikatparsing, JARM-fingerprinting, JA4X, cipheroptaelling, SNI-test |
| SSH-sondering | Ingen | Protokolversion, algoritmeaudit, softwaredetektion |
| HTTP-analyse | Ingen | Headerfingerprinting, favicon-hashing, cookieanalyse, metodeoptaelling, CORS |
| Webdetektion | Ingen | Teknologidetektion, analytics, source maps, WebSocket, GraphQL, SPA-frameworks |
| Stiopdagelse | Ingen | Folsomme filer, git-laek, debugendpunkter, API-versioner, robots.txt |
| DNS-oplosning | Ingen | Postoptaelling, e-mail-auth-analyse, SaaS-detektion, serverfingerprinting |
| WAF/CDN-detektion | Ingen | WAF-identifikation, CDN-detektion, WAF-fingerprinting |
| Timinganalyse | Ingen | Svartimingbaseline, urafvigelsesdetektion |
| HTTP/2 og HTTP/3 | Ingen | HTTP/2-detektion og fingerprinting, HTTP/3 Alt-Svc-opdagelse |
| SMTP-sondering | Ingen | SMTP-banneranalyse, STARTTLS-inspektion |
| IoT/Embedded | Ingen | IoT-enhedsdetektion, UPnP/SSDP-opdagelse |
| Applikationsdetektion | Ingen | CMS-, framework- og e-handelsplatformidentifikation |
| Servicesondering | Ingen | MySQL, PostgreSQL, Redis, FTP, VNC/RDP-fingerprinting |
| Infrastrukturdetektion | Ingen | Cloudprovider-, hostingprovider-, CDN-identifikation |
| Korrelationsmotor | Ingen | Signalkonsistens, honeypotdetektion, spoofingdetektion, topologikortlaegning |
| Identifikationsmotor | Ingen | Hash-baseret identifikation, C2-detektion, signaturmatchning |
| [Shodan](https://www.shodan.io) | `SHODAN_API_KEY` | Vaertefterretning — abne porte, bannere, sarbarheder, OS-detektion |
| [Censys](https://censys.io) | `CENSYS_API_ID` | Vaertdata — services, TLS-certifikater, autonomt systeminfo |
| [SecurityTrails](https://securitytrails.com) | `SECURITYTRAILS_API_KEY` | WAF-oprindelsesopdagelse, passiv DNS-historik, historiske poster |
| [VirusTotal](https://www.virustotal.com) | `VIRUSTOTAL_API_KEY` | Domaene/IP-omdoemme, detektionsresultater, DNS-historik, kategorier |
---
## Arkitektur
```
src/
index.ts # CLI-indgangspunkt (--help, --list, --tool, stdio-server)
protocol/
mcp-server.ts # MCP-serveropsaetning (stdio-transport)
tools.ts # Vaerktoejsregister — alle 13 sammensatte vaerktojer registreret her
types/
index.ts # Delte typer (ToolDef, ToolContext, ToolResult)
utils/
rate-limiter.ts # Rate limiter per udbyder
cache.ts # TTL-cache til API-svar
require-key.ts # API-noglevalideringshelper
murmurhash3.ts # MurmurHash3 til favicon-hashing
composite/ # 13 sammensatte vaerktoejsorkestrorer
recon.ts # Fuld rekognosceringsorkestrorer (quick/standard/deep)
scan-ports.ts # Portscanning sammensat
scan-tls.ts # TLS-analyse sammensat
scan-dns.ts # DNS-efterretning sammensat
scan-http.ts # HTTP-fingerprinting sammensat
scan-paths.ts # Stiopdagelse sammensat
scan-waf.ts # WAF/CDN-detektion sammensat
scan-services.ts # Servicesondering sammensat
analyze.ts # Passiv analyse sammensat
correlate.ts # Korrelationsmotor sammensat
enumerate.ts # Omfangsudvidelse sammensat
osint.ts # OSINT-berigelse sammensat
meta.ts # Server-meta sammensat
helpers.ts # Delte sammensatte hjelpere
tcp/ # TCP-sonderingsteknikker (3)
tls/ # TLS/SSL-analyseteknikker (8)
ssh/ # SSH-sonderingsteknikker (3)
http/ # HTTP-fingerprintingteknikker (16)
web/ # Webteknologidetektionsteknikker (9)
path/ # Stiopdagelsesteknikker (5)
dns/ # DNS-efterretningsteknikker (7)
waf/ # WAF/CDN-detektionsteknikker (4)
timing/ # Timinganalyseteknikker (2)
h2/ # HTTP/2 og HTTP/3-teknikker (3)
smtp/ # SMTP-sonderingsteknikker (2)
iot/ # IoT/embedded-detektionsteknikker (2)
app/ # Applikationsdetektionsteknikker (3)
service/ # Servicesonderingsteknikker (5)
infra/ # Infrastrukturdetektionsteknikker (3)
correlation/ # Korrelationsmotor (5)
identify/ # Identifikationsmotor (3)
passive/ # Passiv analyse (3)
osint/ # OSINT-berigelsesteknikker (6)
enum/ # Optaellingsteknikker (8)
meta/ # Metavaerktojer (3)
data/ # Signaturdatabaser og monsterbiblioteker
jarm-signatures.ts # Kendte JARM-fingerprints (C2, servere, CDN'er)
waf-signatures.ts # WAF-detektionssignaturer
service-banners.ts # Servicebannermonstre
tech-patterns.ts # Teknologidetektionsmonstre
favicon-hashes.ts # Kendte favicon MurmurHash3-vaerdier
c2-signatures.ts # C2-frameworksignaturer
... # 15+ signatur-/monsterdatabaser
```
**Designbeslutninger:**
- **13 sammensatte vaerktojer, 103 teknikker** — Agenten kalder hoejniveauvaerktojer (`recon`, `scan_tls`, `scan_http`). Hvert sammensat vaerktoj orkestrerer flere lavniveauteknikker og returnerer korrelerede resultater. Dette reducerer overhead for vaerktoejskald, mens granulariteten bevares.
- **21 udbydere, 1 server** — Hvert fingerprinting-lag er et uafhaengigt modul. Den sammensatte orkestrator vaelger teknikker baseret pa kontekst og dybde.
- **Aktiv forst, OSINT valgfri** — 80+ teknikker virker ved direkte at sondere malet uden nogen API-noegler. OSINT-udbydere (Shodan, Censys, VirusTotal, SecurityTrails) tilfojer berigelse, men er aldrig paakraevet.
- **Rate limiters per udbyder** — Hver udbyder har sin egen `RateLimiter`-instans. Aktiv sondering er hastighedsbegraenset for at undga detektion; OSINT API'er er kalibreret til deres kvoter.
- **TTL-caching** — DNS-poster (10min), OSINT-resultater (15min), CT-logfiler (30min) caches for at undga overflodige opslag under multi-vaerktoejs arbejdsgange.
- **Graceful degradation** — Manglende API-noegler crasher ikke serveren. OSINT-vaerktojer returnerer beskrivende meddelelser: "Indstil SHODAN_API_KEY for at aktivere Shodan-vaertopslag."
- **3 afhaengigheder** — `@modelcontextprotocol/sdk`, `zod` og `cheerio`. Alt netvaerks-I/O via native `fetch()` og Node.js `net`/`tls`/`dns`-moduler. Ingen nmap, ingen eksterne binaerer.
---
## Begraensninger
- OSINT-vaerktojer (Shodan, Censys, VirusTotal, SecurityTrails) kraever API-noegler til deres respektive teknikker
- Censys gratis niveau er begraenset til 250 forepoergsler/maned
- VirusTotal gratis niveau er begraenset til 500 forepoergsler/dag
- Portscanning bruger TCP connect (ikke SYN-scanning) — mindre diskret end nmap, men kraever ingen root-privilegier
- JARM-fingerprinting kraever direkte TCP-adgang til malet (kan vaere blokeret af firewalls)
- UPnP/SSDP-opdagelse virker kun pa lokale netvaerk
- Servicesondering (MySQL, PostgreSQL, Redis) forbinder, men autentificerer ikke
- Underdomaeneoptaelling er baseret pa CT-logfiler og passive kilder (ingen brute-force)
- macOS / Linux testet (Windows ikke testet)
---
## Del af MCP-sikkerhedspakken
| Projekt | Domaene | Vaerktojer |
|---------|---------|------------|
| [hackbrowser-mcp](https://github.com/badchars/hackbrowser-mcp) | Browserbaseret sikkerhedstest | 39 vaerktojer, Firefox, injektionstest |
| [cloud-audit-mcp](https://github.com/badchars/cloud-audit-mcp) | Cloudsikkerhed (AWS/Azure/GCP) | 38 vaerktojer, 60+ tjek |
| [github-security-mcp](https://github.com/badchars/github-security-mcp) | GitHub sikkerhedsposition | 39 vaerktojer, 45 tjek |
| [cve-mcp](https://github.com/badchars/cve-mcp) | Sarbarhedsefterretning | 23 vaerktojer, 5 kilder |
| [osint-mcp-server](https://github.com/badchars/osint-mcp-server) | OSINT og rekognoscering | 37 vaerktojer, 12 kilder |
| [darknet-mcp-server](https://github.com/badchars/darknet-mcp-server) | Dark web og trusselefterretning | 66 vaerktojer, 16 kilder |
| **fingerprint-mcp** | **Universel digital fingerprinting** | **13 vaerktojer, 103 teknikker, 21 udbydere** |
---
Kun til autoriseret sikkerhedstest og vurdering.
AGPL-3.0-licens • Bygget med Bun + TypeScript