Dark web e inteligência de ameaças para agentes de IA.
HIBP, ThreatFox, rastreamento de ransomware, acesso a sites Tor .onion, inteligência blockchain, busca de exploits, logs de stealers, análise de malware — unificados em um único servidor MCP.
Seu agente de IA obtém inteligência completa da dark web sob demanda, não 16 abas de navegador e correlação manual.
---
## O Problema
Inteligência da dark web é a camada ausente em toda investigação de segurança. Bancos de dados de vazamentos, rastreadores de ransomware, serviços ocultos Tor, sandboxes de malware, logs de stealers, forense de blockchain, bancos de dados de exploits — os dados que você precisa estão espalhados por dezenas de plataformas, cada uma com sua própria API, sua própria autenticação, seus próprios limites de taxa, seu próprio formato de saída. Hoje você verifica o HIBP em uma aba, o ThreatFox em outra, navega em sites de vazamento de ransomware pelo Tor, consulta o MalwareBazaar para um hash, verifica transações blockchain em um explorador de blocos, e depois passa uma hora juntando tudo manualmente.
```
Fluxo de trabalho tradicional de inteligência da dark web:
verificar exposição a vazamentos -> interface web do HIBP (API pago)
buscar credenciais vazadas -> interface web do IntelligenceX
rastrear grupos de ransomware -> ransomware.live + ransomlook.io (2 interfaces separadas)
acessar serviços ocultos .onion -> Navegador Tor manualmente
analisar amostras de malware -> Hybrid Analysis + MalwareBazaar (mais 2 interfaces)
verificar histórico de abuso de IP -> AbuseIPDB + GreyNoise (mais 2 interfaces)
rastrear criptomoedas -> blockchain.info + ChainAbuse
buscar exploits -> interface web do Vulners
verificar URLs de phishing -> interface web do PhishTank
correlacionar tudo -> copiar e colar em um relatório
────────────────────────────────
Total: 60+ minutos por investigação, a maior parte alternando contextos
```
**darknet-mcp-server** fornece ao seu agente de IA 66 ferramentas em 16 fontes de dados via o [Model Context Protocol](https://modelcontextprotocol.io). O agente consulta todas as fontes em paralelo, correlaciona dados entre a web aberta e a dark web, identifica ameaças e apresenta um panorama de inteligência unificado — em uma única conversa.
```
Com darknet-mcp-server:
Você: "Investigue a exposição a vazamentos e o cenário de ameaças para target.com"
Agente: -> HIBP: 3 vazamentos conhecidos (Adobe 2013, LinkedIn 2021, Collection #1)
-> ThreatFox: 2 IOCs associados ao domínio (callback C2, phishing)
-> URLhaus: 1 URL maliciosa hospedada em subdomínio
-> Ransomware: Nenhuma listagem de vítimas encontrada (bom)
-> Logs de stealers: 47 credenciais de funcionários comprometidas encontradas
-> OTX: 5 pulsos de ameaças referenciando o domínio
-> AbuseIPDB: IP primário tem 12 relatórios de abuso (força bruta)
-> "target.com esteve em 3 vazamentos de dados expondo 2,1M registros.
47 credenciais de funcionários encontradas em logs de stealers — redefinição
imediata de senhas recomendada. 2 IOCs ativos no ThreatFox sugerem
direcionamento contínuo. Sem listagens de ransomware, mas os relatórios
de abuso no IP primário justificam investigação."
```
---
## Como É Diferente
Ferramentas existentes fornecem dados brutos de uma fonte por vez. darknet-mcp-server dá ao seu agente de IA a capacidade de **raciocinar sobre inteligência da web aberta e dark web simultaneamente**.
Abordagem Tradicional
darknet-mcp-server
Interface
16 interfaces web, CLIs e APIs diferentes
MCP — agente de IA chama ferramentas conversacionalmente
Fontes de dados
Uma plataforma por vez
16 fontes consultadas em paralelo
Inteligência de vazamentos
Interface web do HIBP para vazamentos, IntelligenceX para leaks
Agente faz referência cruzada: "Este hash do ThreatFox também foi detonado no Hybrid Analysis com IOCs de rede"
Blockchain
Explorador de blocos + ChainAbuse separadamente
Agente rastreia transações BTC e verifica relatórios de abuso em um passo
Chaves de API
Necessárias para quase tudo
Muitas ferramentas funcionam gratuitamente; chaves de API desbloqueiam fontes premium
Configuração
Instalar cada ferramenta, gerenciar cada configuração, executar Navegador Tor
npx darknet-mcp-server — um comando, zero configuração
---
## Início Rápido
### Opção 1: npx (sem instalação)
```bash
npx darknet-mcp-server
```
Ferramentas gratuitas funcionam imediatamente. Nenhuma chave de API necessária para rastreamento de ransomware, listagens de vazamentos, GreyNoise, blockchain, OTX e mais.
### Opção 2: Clone
```bash
git clone https://github.com/badchars/darknet-mcp-server.git
cd darknet-mcp-server
bun install
```
### Variáveis de ambiente (opcionais)
```bash
# Inteligência de vazamentos e credenciais
export HIBP_API_KEY=your-key # Habilita busca de contas em vazamentos e busca de pastes
export INTELX_API_KEY=your-key # Habilita 4 ferramentas IntelligenceX
# Inteligência de ameaças
export OTX_API_KEY=your-key # Aumenta limites de taxa do AlienVault OTX
export ABUSEIPDB_API_KEY=your-key # Habilita 4 ferramentas AbuseIPDB
export ABUSECH_AUTH_KEY=your-key # Limites de taxa maiores para o conjunto abuse.ch
export PULSEDIVE_API_KEY=your-key # Limites de taxa maiores para Pulsedive
# Logs de stealers e credenciais
export HUDSONROCK_API_KEY=your-key # Habilita 3 ferramentas de logs de stealers Hudson Rock
# Análise de exploits e malware
export VULNERS_API_KEY=your-key # Habilita ferramentas de busca e exploits do Vulners
export HYBRID_API_KEY=your-key # Habilita 3 ferramentas de malware Hybrid Analysis
# Phishing
export PHISHTANK_API_KEY=your-key # Limites de taxa maiores para PhishTank
# Proxy Tor SOCKS5 (para acesso .onion)
export TOR_SOCKS_HOST=127.0.0.1 # Padrão: 127.0.0.1
export TOR_SOCKS_PORT=9050 # Padrão: 9050
```
Todas as chaves de API são opcionais. Sem elas, você ainda tem rastreamento de ransomware, listagens de vazamentos, GreyNoise, inteligência blockchain, OTX, verificações de nós de saída Tor, busca onion, consulta CIRCL onion e mais.
### Conecte ao seu agente de IA
Claude Code
```bash
# Com npx
claude mcp add darknet-mcp-server -- npx darknet-mcp-server
# Com clone local
claude mcp add darknet-mcp-server -- bun run /path/to/darknet-mcp-server/src/index.ts
```
Claude Desktop
Adicione ao `~/Library/Application Support/Claude/claude_desktop_config.json`:
```json
{
"mcpServers": {
"darknet": {
"command": "npx",
"args": ["-y", "darknet-mcp-server"],
"env": {
"HIBP_API_KEY": "optional",
"INTELX_API_KEY": "optional",
"ABUSEIPDB_API_KEY": "optional",
"HUDSONROCK_API_KEY": "optional",
"HYBRID_API_KEY": "optional",
"VULNERS_API_KEY": "optional"
}
}
}
}
```
Cursor / Windsurf / outros clientes MCP
Mesmo formato de configuração JSON. Aponte o comando para `npx darknet-mcp-server` ou o caminho da sua instalação local.
### Configuração do Tor (opcional, para acesso .onion)
As 7 ferramentas Tor (`tor_fetch_onion`, `tor_scrape_onion`, etc.) requerem um proxy Tor SOCKS5 em execução.
```bash
# macOS
brew install tor && brew services start tor
# Linux
sudo apt install tor && sudo systemctl start tor
# Docker
docker run -d -p 9050:9050 dperson/torproxy
# Verificar conectividade
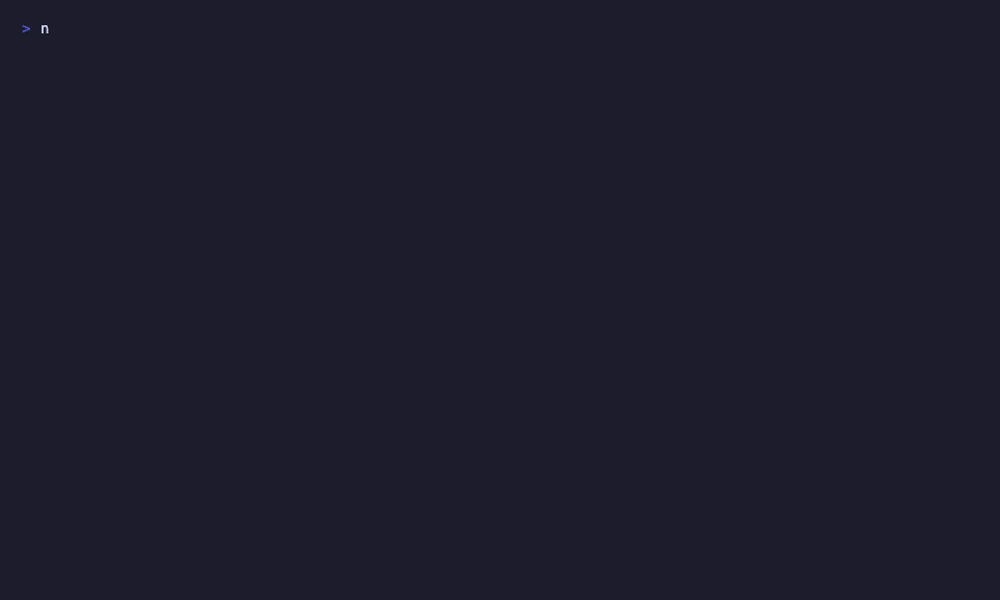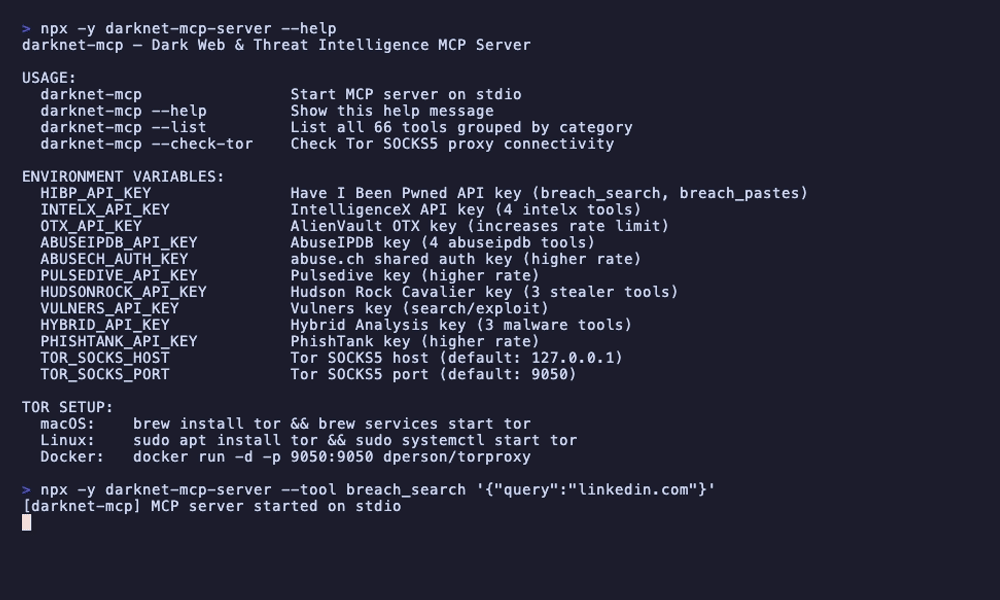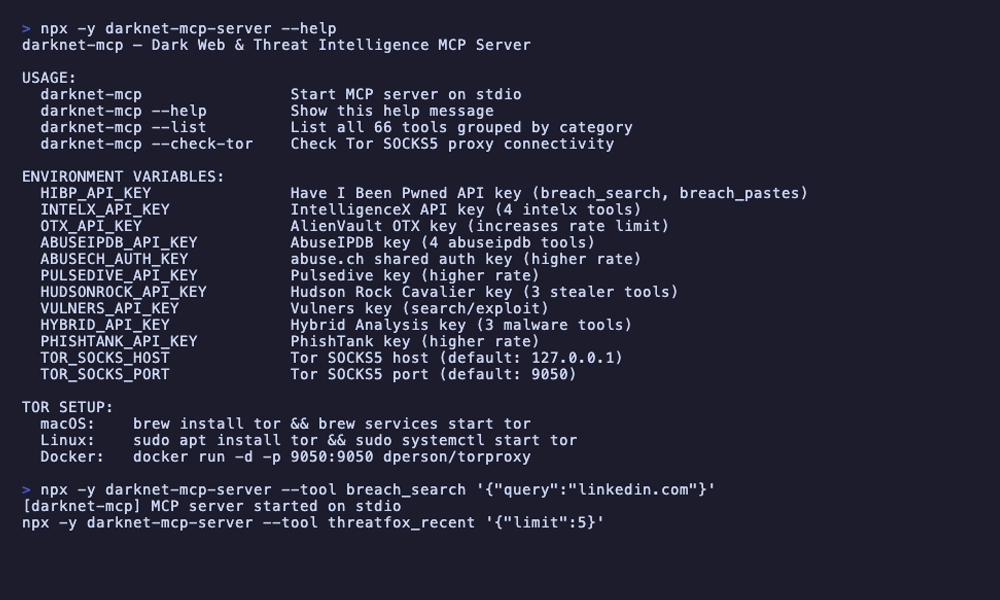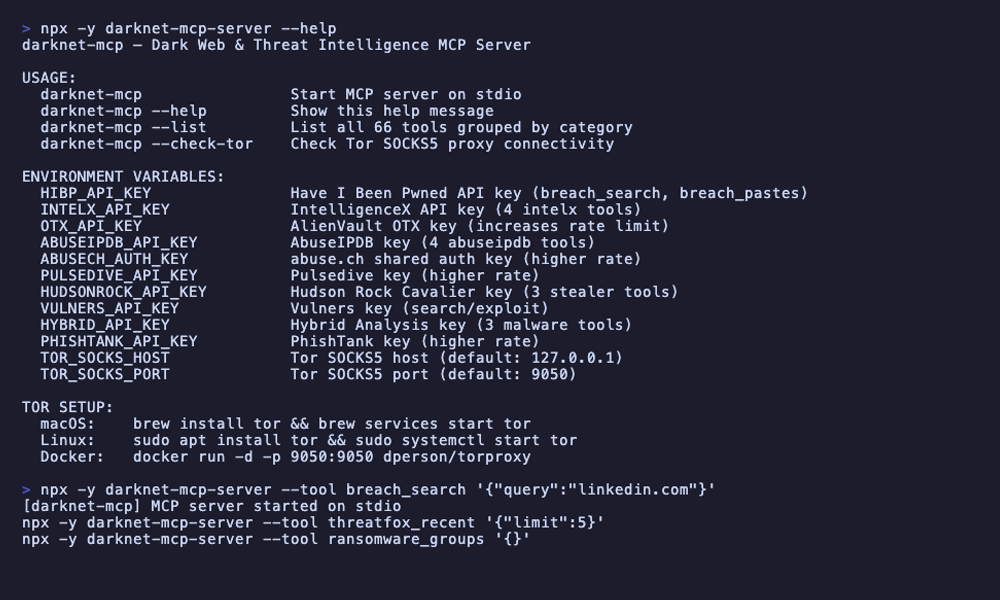
npx darknet-mcp-server --check-tor
```
### Comece a consultar
```
Você: "Verifique se example.com esteve em algum vazamento de dados e procure logs de stealers"
```
É isso. O agente lida com buscas de vazamentos, pesquisas de credenciais, correlação de ameaças e mais automaticamente.
---
## O Que a IA Pode Fazer
### Investigação de Vazamentos
```
Você: "Verifique se example.com esteve em algum vazamento de dados"
Agente: -> breachList {domain: "example.com"}
-> breachSearch {account: "admin@example.com"}
-> stealer_domain {domain: "example.com"}
-> intelx_search {term: "example.com"}
-> "example.com aparece em 5 vazamentos conhecidos:
- ExampleDB 2023: 4,2M registros (e-mails, senhas, IPs)
- Collection #1: lista de credential stuffing
- Combolist 2024: 890K pares e-mail:senha
Logs de stealers: 23 máquinas comprometidas com credenciais salvas
para example.com encontradas no banco de dados Hudson Rock.
IntelligenceX: 47 resultados em sites de paste e dark web."
```
### Rastreamento de Ransomware
```
Você: "Quais grupos de ransomware estão atacando o setor de saúde?"
Agente: -> ransomwareBySector {sector: "healthcare"}
-> ransomwareRecent {}
-> ransomlookRecent {}
-> "Atividade de ransomware no setor de saúde:
142 vítimas em 12 grupos nos últimos 12 meses.
Principais grupos: LockBit3 (38 vítimas), BlackCat/ALPHV (24),
Cl0p (19), Royal (15).
Mais recente: MedCorp Inc. listada pelo LockBit3 (2 dias atrás).
3 novas vítimas do setor de saúde na última semana nos
feeds do ransomware.live e RansomLook."
```
### Reconhecimento na Dark Web
```
Você: "Busque menções da nossa empresa em sites .onion"
Agente: -> tor_search_onion {query: "AcmeCorp"}
-> intelx_search {term: "acmecorp.com"}
-> onion_lookup {address: "relevant-onion-address.onion"}
-> "Resultados de busca na dark web para AcmeCorp:
Ahmia.fi: 3 páginas .onion mencionam AcmeCorp
- Post em fórum discutindo lista de funcionários da AcmeCorp (fórum de vazamentos)
- Listagem em marketplace do banco de dados AcmeCorp (não verificado)
- Post de blog referenciando vazamento da AcmeCorp
IntelligenceX: 12 resultados em sites de paste
Recomendação: investigar o post do fórum e a listagem do marketplace
para possíveis vendas de dados ativas."
```
### Análise de Malware
```
Você: "Analise este hash de arquivo para indicadores de malware: abc123def456..."
Agente: -> malware_search {hash: "abc123def456..."}
-> malware_overview {sha256: "abc123def456..."}
-> bazaarHash {hash: "abc123def456..."}
-> threatfoxSearch {searchTerm: "abc123def456..."}
-> otx_hash {hash: "abc123def456..."}
-> "Análise de malware para abc123def456:
Hybrid Analysis: MALICIOSO (pontuação de ameaça 95/100)
- Família: AgentTesla (ladrão de informações)
- MITRE ATT&CK: T1555 (Acesso a Credenciais), T1071 (C2)
- IOCs de rede: 3 domínios C2, 2 IPs
MalwareBazaar: Visto pela primeira vez em 2024-03-15, marcado como 'AgentTesla'
ThreatFox: 2 entradas de IOC ligadas à mesma campanha
OTX: Referenciado em 4 pulsos de ameaças"
```
---
## Referência de Ferramentas (66 ferramentas)
Rede Tor (7) — Sem chave de API (daemon Tor necessário para ferramentas .onion)
| Ferramenta | Descrição |
|------|-------------|
| `tor_status` | Verificar se o daemon do proxy Tor SOCKS5 local está em execução e acessível |
| `tor_fetch_onion` | Buscar HTML bruto de uma URL .onion via proxy Tor SOCKS5 (prevenção de vazamento DNS via socks5h) |
| `tor_scrape_onion` | Buscar e analisar um site .onion — retorna dados estruturados: título, links, texto do corpo |
| `tor_search_onion` | Buscar sites .onion usando o motor de busca Ahmia.fi |
| `tor_exit_nodes` | Obter endereços IP atuais dos nós de saída Tor da lista oficial do Tor Project |
| `tor_exit_check` | Verificar se um endereço IP específico é um nó de saída Tor conhecido |
| `tor_exit_details` | Obter informações detalhadas de nós de saída Tor incluindo fingerprints e timestamps de publicação |
Inteligência de Ransomware (9) — Sem chave de API
| Ferramenta | Descrição |
|------|-------------|
| `ransomwareRecent` | Buscar as vítimas de ransomware mais recentes do ransomware.live |
| `ransomwareGroups` | Listar todos os grupos de ransomware conhecidos rastreados pelo ransomware.live |
| `ransomwareGroup` | Obter um perfil detalhado de um grupo de ransomware específico por nome |
| `ransomwareGroupVictims` | Obter todas as vítimas reivindicadas por um grupo de ransomware específico |
| `ransomwareSearch` | Buscar vítimas de ransomware por palavra-chave (nome da empresa, domínio, etc.) |
| `ransomwareByCountry` | Obter vítimas de ransomware filtradas por código de país ISO 3166-1 alpha-2 |
| `ransomwareBySector` | Obter vítimas de ransomware filtradas por setor/indústria (saúde, finanças, etc.) |
| `ransomlookGroups` | Listar todos os 582+ grupos de ransomware rastreados pelo RansomLook |
| `ransomlookRecent` | Buscar as postagens e reivindicações de vítimas de ransomware mais recentes do RansomLook |
Inteligência de Vazamentos — HIBP (7) — Parcial: algumas ferramentas gratuitas, busca de contas requer HIBP_API_KEY
| Ferramenta | Descrição |
|------|-------------|
| `breachList` | Listar todos os vazamentos de dados conhecidos do HaveIBeenPwned, opcionalmente filtrar por domínio — gratuito |
| `breachGet` | Obter detalhes de um vazamento de dados específico por nome — gratuito |
| `breachLatest` | Obter o vazamento de dados adicionado mais recentemente — gratuito |
| `breachDataClasses` | Listar todas as classes de dados (tipos de dados comprometidos) conhecidas pelo HIBP — gratuito |
| `breachPassword` | Verificar se uma senha apareceu em vazamentos conhecidos (k-anonymity, apenas prefixo de 5 caracteres SHA-1 enviado) — gratuito |
| `breachSearch` | Buscar em todos os vazamentos por uma conta específica (e-mail/nome de usuário) — requer `HIBP_API_KEY` |
| `breachPastes` | Buscar um endereço de e-mail em pastes publicados publicamente — requer `HIBP_API_KEY` |
Conjunto abuse.ch (9) — Sem chave de API (ABUSECH_AUTH_KEY opcional para taxa maior)
| Ferramenta | Descrição |
|------|-------------|
| `threatfoxGetIocs` | Obter IOCs recentes do ThreatFox reportados nos últimos N dias |
| `threatfoxSearch` | Buscar IOCs do ThreatFox por IP, domínio, hash ou URL |
| `threatfoxTag` | Buscar IOCs do ThreatFox por tag (ex.: Cobalt Strike, Emotet) |
| `threatfoxMalware` | Buscar IOCs do ThreatFox por família de malware usando nomenclatura Malpedia |
| `urlhausLookup` | Consultar uma URL ou host no URLhaus para distribuição de malware |
| `urlhausTag` | Buscar entradas do URLhaus por tag |
| `bazaarHash` | Consultar uma amostra de malware no MalwareBazaar por hash MD5, SHA1 ou SHA256 |
| `bazaarRecent` | Obter as amostras de malware enviadas mais recentemente do MalwareBazaar |
| `bazaarTag` | Buscar no MalwareBazaar por tag ou nome de assinatura YARA |
AlienVault OTX (5) — Sem chave de API (OTX_API_KEY opcional para taxa maior)
| Ferramenta | Descrição |
|------|-------------|
| `otx_ip` | Consultar inteligência de ameaças para um endereço IP — info de pulso, reputação, país, ASN |
| `otx_domain` | Consultar inteligência de ameaças para um domínio — info de pulso, whois, reputação |
| `otx_hash` | Consultar inteligência de ameaças para um hash de arquivo (MD5, SHA1, SHA256) |
| `otx_cve` | Consultar inteligência de ameaças para uma CVE — pulsos e indicadores relacionados |
| `otx_search_pulses` | Buscar pulsos de ameaças OTX por palavra-chave |
AbuseIPDB (4) — Requer ABUSEIPDB_API_KEY
| Ferramenta | Descrição |
|------|-------------|
| `abuseipdb_check` | Verificar um endereço IP para relatórios de abuso — pontuação de confiança, ISP, país, contagem de relatórios |
| `abuseipdb_reports` | Obter relatórios individuais de abuso para um IP com comentários e categorias detalhadas |
| `abuseipdb_blacklist` | Obter a lista negra do AbuseIPDB dos endereços IP maliciosos mais reportados |
| `abuseipdb_check_block` | Verificar um bloco de rede CIDR inteiro para relatórios de abuso |
GreyNoise Community (2) — Sem chave de API
| Ferramenta | Descrição |
|------|-------------|
| `greynoise_ip` | Consultar um IP no GreyNoise — classificação (benigno/malicioso/desconhecido), status de scanner |
| `greynoise_check` | Verificação rápida: este IP é um scanner conhecido ou serviço benigno conhecido? |
Pulsedive (3) — Sem chave de API (PULSEDIVE_API_KEY opcional para taxa maior)
| Ferramenta | Descrição |
|------|-------------|
| `pulsedive_indicator` | Consultar um indicador (IP, domínio, URL ou hash) — nível de risco, ameaças, feeds |
| `pulsedive_search` | Buscar indicadores Pulsedive por valor |
| `pulsedive_explore` | Explorar indicadores vinculados usando consultas avançadas (IOCs relacionados com níveis de risco) |
Hudson Rock Logs de Stealers (3) — Requer HUDSONROCK_API_KEY
| Ferramenta | Descrição |
|------|-------------|
| `stealer_domain` | Buscar entradas de logs de stealers por domínio — máquinas comprometidas, credenciais, detalhes de malware |
| `stealer_email` | Buscar logs de stealers por endereço de e-mail — máquinas comprometidas com esse e-mail nas credenciais do navegador |
| `stealer_ip` | Buscar logs de stealers por endereço IP — máquinas comprometidas originadas desse IP |
Vulners Exploits (3) — Sem chave de API (VULNERS_API_KEY opcional para busca)
| Ferramenta | Descrição |
|------|-------------|
| `vulners_search` | Buscar no banco de dados de vulnerabilidades Vulners usando consultas Lucene |
| `vulners_id` | Consultar uma vulnerabilidade ou exploit específico por ID (CVE, EDB, GHSA) — gratuito |
| `vulners_exploit` | Buscar especificamente por exploits (entradas ExploitDB) |
Inteligência Blockchain (4) — Sem chave de API
| Ferramenta | Descrição |
|------|-------------|
| `btc_address` | Consultar um endereço Bitcoin — saldo, contagem de transações, transações recentes |
| `btc_balance` | Obter saldo de endereço Bitcoin em satoshi (verificação rápida sem histórico completo) |
| `btc_tx` | Obter informações detalhadas de transação Bitcoin por hash — entradas, saídas, taxas, info do bloco |
| `btc_abuse_check` | Verificar um endereço Bitcoin para relatórios de abuso no ChainAbuse — relatórios de golpe com categorias |
Hybrid Analysis Malware (3) — Requer HYBRID_API_KEY
| Ferramenta | Descrição |
|------|-------------|
| `malware_search` | Buscar no sandbox Hybrid Analysis por hash de arquivo — veredito, taxa de detecção AV, detalhes da análise |
| `malware_overview` | Visão geral completa da análise de malware — técnicas MITRE ATT&CK, indicadores de rede, processos |
| `malware_feed` | Obter o feed mais recente de detonação de malware — amostras analisadas recentemente com vereditos |
CIRCL Onion Lookup (1) — Sem chave de API
| Ferramenta | Descrição |
|------|-------------|
| `onion_lookup` | Consultar metadados de um endereço .onion via projeto CIRCL AIL — primeiro/último visto, status, tags, certificados, portas, endereços BTC |
IntelligenceX (4) — Requer INTELX_API_KEY
| Ferramenta | Descrição |
|------|-------------|
| `intelx_search` | Iniciar uma busca no IntelligenceX por dados vazados, conteúdo da dark web e mais |
| `intelx_search_results` | Recuperar resultados de uma busca IntelligenceX por ID |
| `intelx_phonebook` | Busca de catálogo telefônico — encontrar e-mails, domínios, URLs associados a um termo |
| `intelx_phonebook_results` | Recuperar resultados de busca de catálogo telefônico por ID |
PhishTank (1) — Sem chave de API (PHISHTANK_API_KEY opcional para taxa maior)
| Ferramenta | Descrição |
|------|-------------|
| `phishing_check` | Verificar se uma URL é um site de phishing conhecido via PhishTank |
Meta (1) — Sem chave de API
| Ferramenta | Descrição |
|------|-------------|
| `darknet_list_sources` | Listar todas as fontes de dados disponíveis com status de configuração, status de chave de API e contagem de ferramentas |
---
### Uso via CLI
```bash
# Listar todas as ferramentas disponíveis
npx darknet-mcp-server --list
# Verificar conectividade do proxy Tor SOCKS5
npx darknet-mcp-server --check-tor
# Executar qualquer ferramenta diretamente
npx darknet-mcp-server --tool breachList '{"domain":"adobe.com"}'
npx darknet-mcp-server --tool ransomwareRecent '{}'
npx darknet-mcp-server --tool tor_search_onion '{"query":"marketplace"}'
npx darknet-mcp-server --tool btc_address '{"address":"1A1zP1eP5QGefi2DMPTfTL5SLmv7DivfNa"}'
# Ferramentas que requerem chaves de API
HIBP_API_KEY=your-key npx darknet-mcp-server --tool breachSearch '{"account":"user@example.com"}'
HYBRID_API_KEY=your-key npx darknet-mcp-server --tool malware_search '{"hash":"abc123..."}'
```
---
## Fontes de Dados (16)
| Fonte | Autenticação | Limite de Taxa | O que fornece |
|--------|------|-----------|-----------------|
| [Have I Been Pwned](https://haveibeenpwned.com) | `HIBP_API_KEY` | 1 req/1,5s | Busca de vazamentos, busca de pastes, verificação de senhas, listagens de vazamentos |
| [IntelligenceX](https://intelx.io) | `INTELX_API_KEY` | 1 req/s | Conteúdo da dark web, busca de dados vazados, catálogo telefônico (e-mails/domínios/URLs) |
| [AlienVault OTX](https://otx.alienvault.com) | Opcional | 1 req/s | Inteligência de ameaças para IPs, domínios, hashes, CVEs; busca de pulsos de ameaças |
| [AbuseIPDB](https://www.abuseipdb.com) | `ABUSEIPDB_API_KEY` | 1 req/s | Relatórios de abuso de IP, pontuação de confiança, lista negra, verificação de bloco CIDR |
| [abuse.ch (ThreatFox)](https://threatfox.abuse.ch) | Opcional | 2 req/s | Busca de IOC, rastreamento de famílias de malware, busca por tags |
| [abuse.ch (URLhaus)](https://urlhaus.abuse.ch) | Opcional | 2 req/s | Rastreamento de URLs de distribuição de malware, consulta de host/URL |
| [abuse.ch (MalwareBazaar)](https://bazaar.abuse.ch) | Opcional | 2 req/s | Repositório de amostras de malware, consulta por hash, busca de assinaturas YARA |
| [GreyNoise](https://www.greynoise.io) | Nenhuma | 1 req/s | Classificação de IP (benigno/malicioso), detecção de scanners de internet |
| [Pulsedive](https://pulsedive.com) | Opcional | 1 req/s | Enriquecimento de indicadores, pontuação de risco, exploração de IOCs vinculados |
| [Hudson Rock Cavalier](https://cavalier.hudsonrock.com) | `HUDSONROCK_API_KEY` | 1 req/s | Busca de logs de stealers por domínio, e-mail ou IP |
| [Vulners](https://vulners.com) | Opcional | 1 req/s | Banco de dados de vulnerabilidades/exploits, consulta CVE, busca ExploitDB |
| [Blockchain.info](https://blockchain.info) | Nenhuma | 1 req/s | Consulta de endereços Bitcoin, saldo, detalhes de transações |
| [ChainAbuse](https://www.chainabuse.com) | Nenhuma | 1 req/s | Relatórios de abuso/golpe de endereços Bitcoin |
| [Hybrid Analysis](https://hybrid-analysis.com) | `HYBRID_API_KEY` | 1 req/s | Detonação de malware em sandbox, mapeamento MITRE ATT&CK, feed de amostras |
| [CIRCL AIL (Onion Lookup)](https://onion.ail-project.org) | Nenhuma | 0,5 req/s | Metadados de endereços .onion, primeiro/último visto, endereços BTC associados |
| [Tor Network](https://www.torproject.org) | Nenhuma | N/A | Lista de nós de saída, busca/scraping de .onion, busca Ahmia.fi |
---
## Arquitetura
```
src/
index.ts # Ponto de entrada CLI (--help, --list, --check-tor, servidor stdio)
protocol/
mcp-server.ts # Configuração do servidor MCP (transporte stdio)
tools.ts # Registro de ferramentas — todas as 66 ferramentas montadas aqui
types/
index.ts # Tipos compartilhados (ToolDef, ToolContext, ToolResult)
utils/
rate-limiter.ts # Limitador de taxa por provedor
cache.ts # Cache TTL para respostas de API
tor-fetch.ts # Cliente HTTP do proxy Tor SOCKS5
require-key.ts # Auxiliar de validação de chave de API
tor/ # Ferramentas da Rede Tor (7)
ransomware/ # Ferramentas de Inteligência de Ransomware (9)
breach/ # Ferramentas de Vazamentos HIBP (7)
abusech/ # Ferramentas ThreatFox + URLhaus + MalwareBazaar (9)
otx/ # Ferramentas AlienVault OTX (5)
abuseipdb/ # Ferramentas AbuseIPDB (4)
greynoise/ # Ferramentas GreyNoise Community (2)
pulsedive/ # Ferramentas Pulsedive (3)
hudsonrock/ # Ferramentas de logs de stealers Hudson Rock (3)
vulners/ # Ferramentas de exploits Vulners (3)
blockchain/ # Ferramentas de Inteligência Blockchain (4)
hybrid/ # Ferramentas de malware Hybrid Analysis (3)
onionlookup/ # Ferramenta CIRCL Onion Lookup (1)
intelx/ # Ferramentas IntelligenceX (4)
phishing/ # Ferramenta PhishTank (1)
meta/ # Ferramentas Meta (1)
```
**Decisões de design:**
- **16 provedores, 1 servidor** — Cada fonte de dados é um módulo independente. O agente escolhe quais ferramentas usar com base na consulta.
- **Limitadores de taxa por provedor** — Cada fonte de dados tem sua própria instância de `RateLimiter` calibrada para os limites daquela API. Sem gargalo compartilhado.
- **Cache TTL** — Dados de ransomware (15 min), listas de vazamentos (10 min), resultados abuse.ch (5 min) são cacheados para evitar chamadas de API redundantes durante fluxos de trabalho multi-ferramentas.
- **Degradação graciosa** — Chaves de API ausentes não derrubam o servidor. Ferramentas retornam mensagens de erro descritivas: "Defina HIBP_API_KEY para habilitar busca de contas em vazamentos."
- **Prevenção de vazamento DNS** — Ferramentas Tor .onion usam o protocolo `socks5h://` para resolver DNS através do Tor, prevenindo vazamentos DNS para o resolver local.
- **4 dependências** — `@modelcontextprotocol/sdk`, `zod`, `socks-proxy-agent` e `cheerio`. Todo HTTP clearnet via `fetch` nativo. Todo tráfego Tor via SOCKS5.
---
## Limitações
- Busca de contas/pastes no HIBP requer uma chave de API paga ($3,50/mês)
- IntelligenceX, AbuseIPDB, Hudson Rock e Hybrid Analysis requerem chaves de API para suas ferramentas
- Ferramentas Tor .onion requerem um proxy Tor SOCKS5 em execução (não incluído)
- Tier gratuito do abuse.ch tem limites de taxa menores sem `ABUSECH_AUTH_KEY`
- Dados do Ransomware.live e RansomLook dependem da frequência de scraping upstream
- Ferramentas blockchain suportam apenas Bitcoin (sem Ethereum/Monero)
- Banco de dados do PhishTank pode estar atrasado em relação a campanhas de phishing em tempo real
- macOS / Linux testados (Windows não testado)
---
## Parte do Conjunto de Segurança MCP
| Projeto | Domínio | Ferramentas |
|---|---|---|
| [hackbrowser-mcp](https://github.com/badchars/hackbrowser-mcp) | Testes de segurança baseados em navegador | 39 ferramentas, Firefox, testes de injeção |
| [cloud-audit-mcp](https://github.com/badchars/cloud-audit-mcp) | Segurança na nuvem (AWS/Azure/GCP) | 38 ferramentas, 60+ verificações |
| [github-security-mcp](https://github.com/badchars/github-security-mcp) | Postura de segurança do GitHub | 39 ferramentas, 45 verificações |
| [cve-mcp](https://github.com/badchars/cve-mcp) | Inteligência de vulnerabilidades | 23 ferramentas, 5 fontes |
| [osint-mcp-server](https://github.com/badchars/osint-mcp-server) | OSINT e reconhecimento | 37 ferramentas, 12 fontes |
| **darknet-mcp-server** | **Dark web e inteligência de ameaças** | **66 ferramentas, 16 fontes** |
---
Apenas para testes e avaliações de segurança autorizados.
Sempre garanta que você tem a devida autorização antes de realizar coleta de inteligência em qualquer alvo.