English |
简体中文 |
繁體中文 |
한국어 |
Deutsch |
Español |
Français |
Italiano |
Dansk |
日本語 |
Polski |
Русский |
Bosanski |
العربية |
Norsk |
Português (Brasil) |
ไทย |
Türkçe |
Українська |
বাংলা |
Ελληνικά |
Tiếng Việt |
हिन्दी
Dark web- og trusselsintelligens for AI-agenter.
HIBP, ThreatFox, ransomware-sporing, Tor .onion-adgang, blockchain-intelligens, exploit-soegning, stealer-logs, malware-analyse — samlet i en enkelt MCP-server.fuld-spektrum dark web-intelligens paa foresporgsel , ikke 16 browserfaner og manuel korrelation.
Problemet •
Hvad Goer Den Anderledes •
Hurtig Start •
Hvad AI-Agenten Kan Goere •
Vaerktojer (66) •
Datakilder •
Arkitektur •
Changelog •
Bidrag
---
## Problemet
Dark web-intelligens er det manglende lag i enhver sikkerhedsundersoegelse. Brudsdatabaser, ransomware-trackere, Tor-skjulte tjenester, malware-sandboxe, stealer-logs, blockchain-forensik, exploit-databaser — de data du har brug for er spredt paa tvaers af snesevis af platforme, hver med sin egen API, sin egen autentificering, sine egne hastighedsbegraensninger, sit eget outputformat. I dag tjekker du HIBP i en fane, ThreatFox i en anden, browser ransomware-laeksider gennem Tor, soeger en hash paa MalwareBazaar, tjekker blockchain-transaktioner paa en block explorer, og bruger derefter en time paa manuelt at samle det hele.
```
Traditionel dark web-intelligens arbejdsgang:
tjek brudseksponering -> HIBP webinterface (betalt API)
soeg laekede legitimationsoplysninger -> IntelligenceX webinterface
spor ransomware-grupper -> ransomware.live + ransomlook.io (2 separate brugerflader)
tilgaa .onion skjulte tjenester -> Tor Browser manuelt
analyser malware-proever -> Hybrid Analysis + MalwareBazaar (2 flere brugerflader)
tjek IP-misbrugshistorik -> AbuseIPDB + GreyNoise (2 flere brugerflader)
spor kryptovaluta -> blockchain.info + ChainAbuse
soeg efter exploits -> Vulners webinterface
tjek phishing-URL'er -> PhishTank webinterface
korreler alt -> kopier-indsaet i en rapport
────────────────────────────────
Total: 60+ minutter pr. undersoegelse, det meste brugt paa at skifte kontekst
```
**darknet-mcp-server** giver din AI-agent 66 vaerktojer paa tvaers af 16 datakilder via [Model Context Protocol](https://modelcontextprotocol.io). Agenten foresoger alle kilder parallelt, korrelerer data paa tvaers af surface web og dark web, identificerer trusler og praesenterer et samlet efterretningsbillede — i en enkelt samtale.
```
Med darknet-mcp-server:
Dig: "Undersog brudseksponeringen og trussellandskabet for target.com"
Agent: -> HIBP: 3 kendte brud (Adobe 2013, LinkedIn 2021, Collection #1)
-> ThreatFox: 2 IOC'er associeret med domaenet (C2-callback, phishing)
-> URLhaus: 1 ondsindet URL hostet paa subdomaene
-> Ransomware: Ingen offerregistreringer fundet (godt)
-> Stealer-logs: 47 kompromitterede medarbejderlegitimationsoplysninger fundet
-> OTX: 5 trusselpulser der refererer til domaenet
-> AbuseIPDB: Primaer IP har 12 misbrugsrapporter (brute force)
-> "target.com har vaeret i 3 databrud der eksponerede 2,1M poster.
47 medarbejderlegitimationsoplysninger fundet i stealer-logs —
ojeblikkelig adgangskodenaelstilling anbefales. 2 aktive ThreatFox
IOC'er tyder paa igangvaerende maalretning. Ingen ransomware-
registreringer, men misbrugsrapporterne paa den primaere IP
berettiger undersoegelse."
```
---
## Hvad Goer Den Anderledes
Eksisterende vaerktojer giver dig raadata en kilde ad gangen. darknet-mcp-server giver din AI-agent evnen til at **raesonnere paa tvaers af surface web- og dark web-intelligens samtidigt**.
Traditionel Tilgang
darknet-mcp-server
Interface 16 forskellige webbrugerflader, CLI'er og API'er
MCP — AI-agenten kalder vaerktojer samtalemaessigt
Datakilder En platform ad gangen
16 kilder foresogt parallelt
Brudsintelligens HIBP webbrugerflade for brud, IntelligenceX for laek
Agenten kombinerer HIBP-brud + pastes + IntelligenceX + stealer-logs
Dark web-adgang Manuel Tor Browser, kopier-indsaet fra .onion-sider
Agenten henter, scraper og soeger .onion-sider via SOCKS5-proxy
Malware-analyse Hybrid Analysis + MalwareBazaar + ThreatFox separat
Agenten krydsrefererer: "Denne hash fra ThreatFox blev ogsaa detoneret i Hybrid Analysis med netvaerks-IOC'er"
Blockchain Block explorer + ChainAbuse separat
Agenten sporer BTC-transaktioner og tjekker misbrugsrapporter i et skridt
API-noegler Kraevet for naesten alt
Mange vaerktojer virker gratis; API-noegler laaser premium-kilder op
Opsaetning Installer hvert vaerktoej, administrer hver konfiguration, koer Tor Browser
npx darknet-mcp-server — en kommando, nul konfiguration
---
## Hurtig Start
### Mulighed 1: npx (ingen installation)
```bash
npx darknet-mcp-server
```
Gratis vaerktojer virker med det samme. Ingen API-noegler kraevet for ransomware-sporing, brudslister, GreyNoise, blockchain, OTX og mere.
### Mulighed 2: Klon
```bash
git clone https://github.com/badchars/darknet-mcp-server.git
cd darknet-mcp-server
bun install
```
### Miljovariabler (valgfri)
```bash
# Bruds- og legitimationsoplysningsintelligens
export HIBP_API_KEY=your-key # Aktiverer soegning i brudskonti og paste-soegning
export INTELX_API_KEY=your-key # Aktiverer 4 IntelligenceX-vaerktojer
# Trusselsintelligens
export OTX_API_KEY=your-key # Oeget hastighedsgraenser for AlienVault OTX
export ABUSEIPDB_API_KEY=your-key # Aktiverer 4 AbuseIPDB-vaerktojer
export ABUSECH_AUTH_KEY=your-key # Hoejere hastighedsgraenser for abuse.ch-suiten
export PULSEDIVE_API_KEY=your-key # Hoejere hastighedsgraenser for Pulsedive
# Stealer-logs og legitimationsoplysninger
export HUDSONROCK_API_KEY=your-key # Aktiverer 3 Hudson Rock stealer-log-vaerktojer
# Exploit- og malware-analyse
export VULNERS_API_KEY=your-key # Aktiverer Vulners soege- og exploit-vaerktojer
export HYBRID_API_KEY=your-key # Aktiverer 3 Hybrid Analysis malware-vaerktojer
# Phishing
export PHISHTANK_API_KEY=your-key # Hoejere hastighedsgraenser for PhishTank
# Tor SOCKS5-proxy (for .onion-adgang)
export TOR_SOCKS_HOST=127.0.0.1 # Standard: 127.0.0.1
export TOR_SOCKS_PORT=9050 # Standard: 9050
```
Alle API-noegler er valgfrie. Uden dem faar du stadig ransomware-sporing, brudslister, GreyNoise, blockchain-intelligens, OTX, Tor exit-node-tjek, onion-soegning, CIRCL onion-opslag og mere.
### Forbind til din AI-agent
Claude Code
Claude Desktop
Cursor / Windsurf / andre MCP-klienter
### Tor-opsaetning (valgfri, for .onion-adgang)
De 7 Tor-vaerktojer (`tor_fetch_onion`, `tor_scrape_onion` osv.) kraever en koerende Tor SOCKS5-proxy.
```bash
# macOS
brew install tor && brew services start tor
# Linux
sudo apt install tor && sudo systemctl start tor
# Docker
docker run -d -p 9050:9050 dperson/torproxy
# Verificer forbindelse
npx darknet-mcp-server --check-tor
```
### Begynd at foresoege
```
Dig: "Tjek om example.com har vaeret i nogen databrud og soeg efter stealer-logs"
```
Det er det hele. Agenten haandterer brudsopslag, legitimationsoplysningssoegninger, trusselkorrelation og mere automatisk.
---
## Hvad AI-Agenten Kan Goere
### Brudsundersoegelse
```
Dig: "Tjek om example.com har vaeret i nogen databrud"
Agent: -> breachList {domain: "example.com"}
-> breachSearch {account: "admin@example.com"}
-> stealer_domain {domain: "example.com"}
-> intelx_search {term: "example.com"}
-> "example.com optraeder i 5 kendte brud:
- ExampleDB 2023: 4,2M poster (e-mails, adgangskoder, IP'er)
- Collection #1: credential stuffing-liste
- Combolist 2024: 890K e-mail:adgangskode-par
Stealer-logs: 23 kompromitterede maskiner med gemte legitimationsoplysninger
for example.com fundet i Hudson Rock-databasen.
IntelligenceX: 47 resultater paa tvaers af paste-sider og dark web."
```
### Ransomware-sporing
```
Dig: "Hvilke ransomware-grupper maalretter sundhedssektoren?"
Agent: -> ransomwareBySector {sector: "healthcare"}
-> ransomwareRecent {}
-> ransomlookRecent {}
-> "Ransomware-aktivitet i sundhedssektoren:
142 ofre paa tvaers af 12 grupper i de seneste 12 maaneder.
Topgrupper: LockBit3 (38 ofre), BlackCat/ALPHV (24),
Cl0p (19), Royal (15).
Seneste: MedCorp Inc. opfoert af LockBit3 (2 dage siden).
3 nye sundhedssektorofre i den seneste uge paa tvaers
af ransomware.live og RansomLook-feeds."
```
### Dark Web-rekognoscering
```
Dig: "Soeg efter omtaler af vores virksomhed paa .onion-sider"
Agent: -> tor_search_onion {query: "AcmeCorp"}
-> intelx_search {term: "acmecorp.com"}
-> onion_lookup {address: "relevant-onion-address.onion"}
-> "Dark web-soegeresultater for AcmeCorp:
Ahmia.fi: 3 .onion-sider naevner AcmeCorp
- Forumindlaeg der diskuterer AcmeCorp-medarbejderliste (laekforum)
- Markedspladsopslag for AcmeCorp-database (ubekraeftet)
- Blogindlaeg der refererer til AcmeCorp-brud
IntelligenceX: 12 resultater paa paste-sider
Anbefaling: undersog forumindlaegget og markedspladsopslaget
for potentielle aktive datasalg."
```
### Malware-analyse
```
Dig: "Analyser denne filhash for malware-indikatorer: abc123def456..."
Agent: -> malware_search {hash: "abc123def456..."}
-> malware_overview {sha256: "abc123def456..."}
-> bazaarHash {hash: "abc123def456..."}
-> threatfoxSearch {searchTerm: "abc123def456..."}
-> otx_hash {hash: "abc123def456..."}
-> "Malware-analyse for abc123def456:
Hybrid Analysis: ONDSINDET (trusselsscore 95/100)
- Familie: AgentTesla (info stealer)
- MITRE ATT&CK: T1555 (Credential Access), T1071 (C2)
- Netvaerks-IOC'er: 3 C2-domaener, 2 IP'er
MalwareBazaar: Foerst set 15-03-2024, tagget 'AgentTesla'
ThreatFox: 2 IOC-poster linket til samme kampagne
OTX: Refereret i 4 trusselpulser"
```
---
## Vaerktoejsreference (66 vaerktojer)
Tor-netvaerk (7) — Ingen API-noegle (Tor-daemon kraevet for .onion-vaerktojer)
Ransomware-intelligens (9) — Ingen API-noegle
Brudsintelligens — HIBP (7) — Delvis: nogle vaerktojer gratis, kontosoegning kraever HIBP_API_KEY
abuse.ch-suite (9) — Ingen API-noegle (ABUSECH_AUTH_KEY valgfri for hoejere hastighed)
AlienVault OTX (5) — Ingen API-noegle (OTX_API_KEY valgfri for hoejere hastighed)
AbuseIPDB (4) — Kraever ABUSEIPDB_API_KEY
GreyNoise Community (2) — Ingen API-noegle
Pulsedive (3) — Ingen API-noegle (PULSEDIVE_API_KEY valgfri for hoejere hastighed)
Hudson Rock Stealer-logs (3) — Kraever HUDSONROCK_API_KEY
Vulners Exploits (3) — Ingen API-noegle (VULNERS_API_KEY valgfri for soegning)
Blockchain-intelligens (4) — Ingen API-noegle
Hybrid Analysis Malware (3) — Kraever HYBRID_API_KEY
CIRCL Onion Lookup (1) — Ingen API-noegle
IntelligenceX (4) — Kraever INTELX_API_KEY
PhishTank (1) — Ingen API-noegle (PHISHTANK_API_KEY valgfri for hoejere hastighed)
Meta (1) — Ingen API-noegle
---
### CLI-brug
```bash
# List alle tilgaengelige vaerktojer
npx darknet-mcp-server --list
# Tjek Tor SOCKS5-proxy-forbindelse
npx darknet-mcp-server --check-tor
# Koer et vilkaarligt vaerktoej direkte
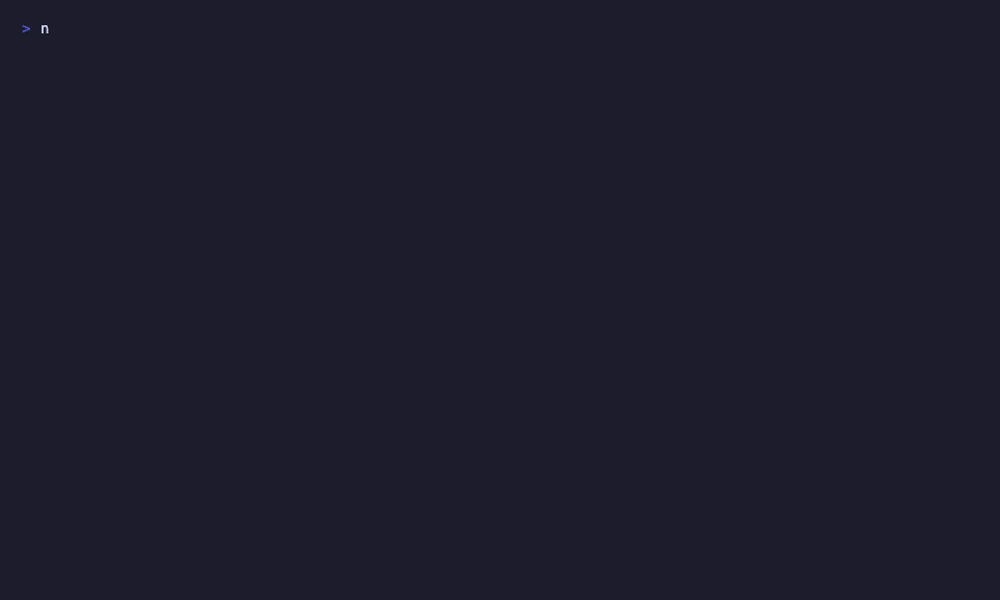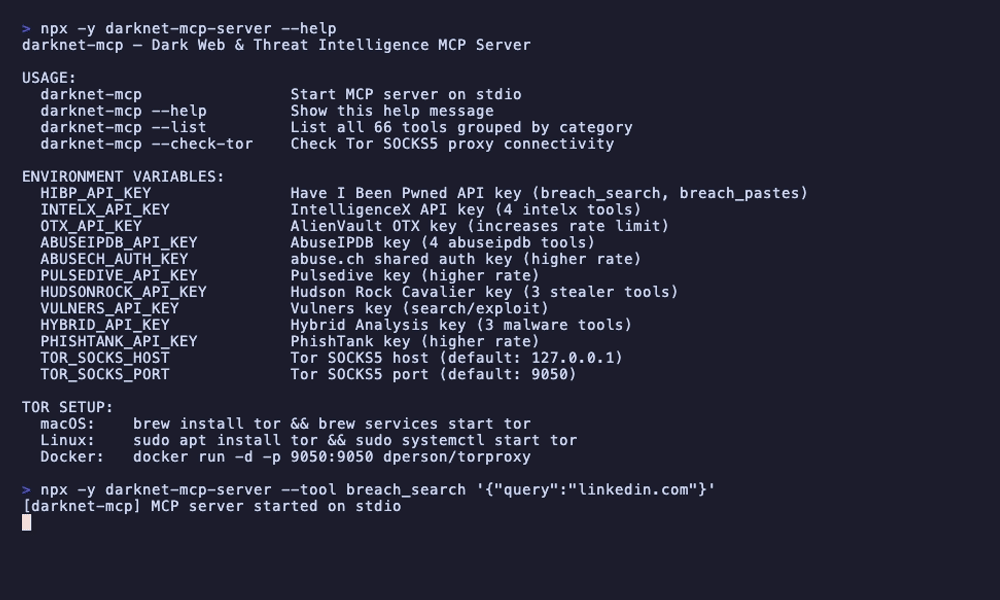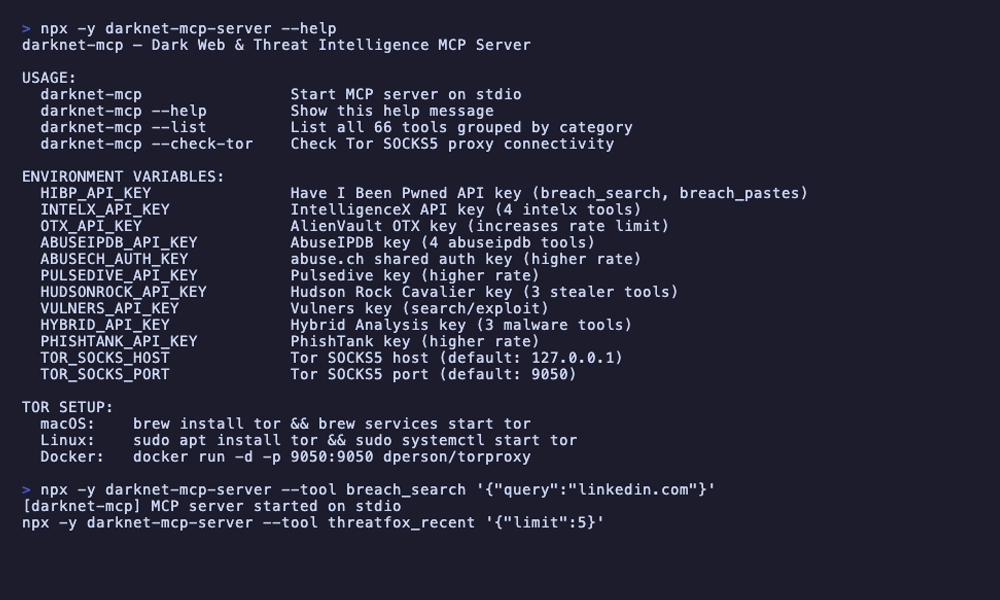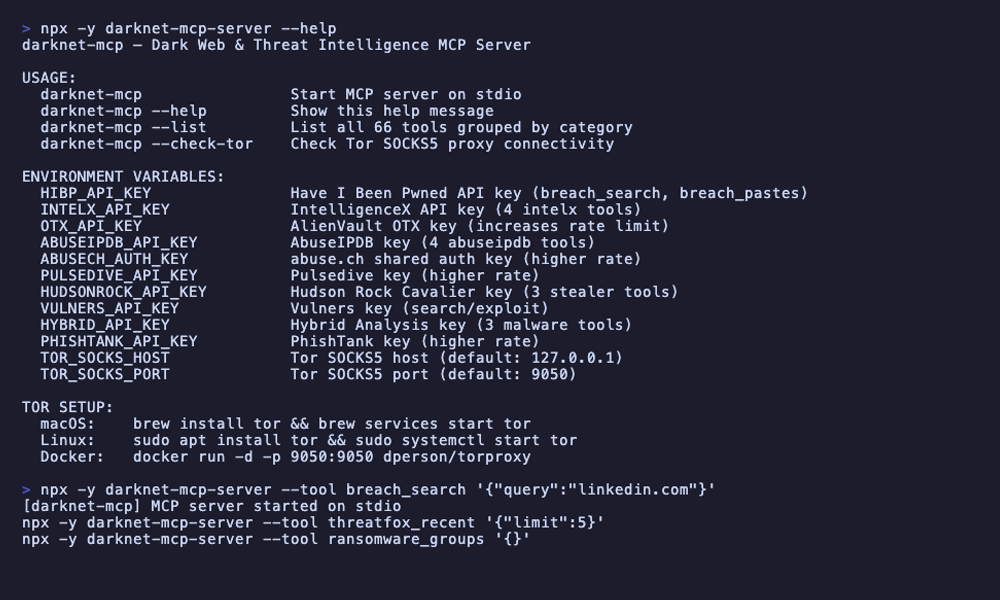
npx darknet-mcp-server --tool breachList '{"domain":"adobe.com"}'
npx darknet-mcp-server --tool ransomwareRecent '{}'
npx darknet-mcp-server --tool tor_search_onion '{"query":"marketplace"}'
npx darknet-mcp-server --tool btc_address '{"address":"1A1zP1eP5QGefi2DMPTfTL5SLmv7DivfNa"}'
# Vaerktojer der kraever API-noegler
HIBP_API_KEY=your-key npx darknet-mcp-server --tool breachSearch '{"account":"user@example.com"}'
HYBRID_API_KEY=your-key npx darknet-mcp-server --tool malware_search '{"hash":"abc123..."}'
```
---
## Datakilder (16)
| Kilde | Autentificering | Hastighedsgraense | Hvad den giver |
|-------|-----------------|-------------------|----------------|
| [Have I Been Pwned](https://haveibeenpwned.com) | `HIBP_API_KEY` | 1 req/1.5s | Brudssoegning, paste-soegning, adgangskodekontrol, brudslister |
| [IntelligenceX](https://intelx.io) | `INTELX_API_KEY` | 1 req/s | Dark web-indhold, laekede datasoegning, telefonbog (e-mails/domaener/URL'er) |
| [AlienVault OTX](https://otx.alienvault.com) | Valgfri | 1 req/s | Trusselsintelligens for IP'er, domaener, hashes, CVE'er; trusselpulssoegning |
| [AbuseIPDB](https://www.abuseipdb.com) | `ABUSEIPDB_API_KEY` | 1 req/s | IP-misbrugsrapporter, tillidsscore, sortliste, CIDR-bloktjek |
| [abuse.ch (ThreatFox)](https://threatfox.abuse.ch) | Valgfri | 2 req/s | IOC-soegning, malware-familiesporing, tagbaseret soegning |
| [abuse.ch (URLhaus)](https://urlhaus.abuse.ch) | Valgfri | 2 req/s | Sporing af malware-distributions-URL'er, host/URL-opslag |
| [abuse.ch (MalwareBazaar)](https://bazaar.abuse.ch) | Valgfri | 2 req/s | Malware-proevelager, hash-opslag, YARA-signatursoegning |
| [GreyNoise](https://www.greynoise.io) | Ingen | 1 req/s | IP-klassifikation (godartet/ondsindet), internetscanner-detektion |
| [Pulsedive](https://pulsedive.com) | Valgfri | 1 req/s | Indikatorberigelse, risikoscoring, udforskning af linkede IOC'er |
| [Hudson Rock Cavalier](https://cavalier.hudsonrock.com) | `HUDSONROCK_API_KEY` | 1 req/s | Stealer-log-soegning efter domaene, e-mail eller IP |
| [Vulners](https://vulners.com) | Valgfri | 1 req/s | Saarbarheds-/exploit-database, CVE-opslag, ExploitDB-soegning |
| [Blockchain.info](https://blockchain.info) | Ingen | 1 req/s | Bitcoin-adresseopslag, saldo, transaktionsdetaljer |
| [ChainAbuse](https://www.chainabuse.com) | Ingen | 1 req/s | Bitcoin-adresse misbrug/svindelrapporter |
| [Hybrid Analysis](https://hybrid-analysis.com) | `HYBRID_API_KEY` | 1 req/s | Malware-sandbox-detonation, MITRE ATT&CK-kortlaegning, proevefeed |
| [CIRCL AIL (Onion Lookup)](https://onion.ail-project.org) | Ingen | 0.5 req/s | .onion-adressemetadata, foerst/sidst set, associerede BTC-adresser |
| [Tor Network](https://www.torproject.org) | Ingen | N/A | Exit-node-liste, .onion-hentning/scraping, Ahmia.fi-soegning |
---
## Arkitektur
```
src/
index.ts # CLI-indgangspunkt (--help, --list, --check-tor, stdio-server)
protocol/
mcp-server.ts # MCP-serveropsaetning (stdio-transport)
tools.ts # Vaerktoejsregister — alle 66 vaerktojer samlet her
types/
index.ts # Delte typer (ToolDef, ToolContext, ToolResult)
utils/
rate-limiter.ts # Hastighedsbegraenser pr. udbyder
cache.ts # TTL-cache for API-svar
tor-fetch.ts # Tor SOCKS5-proxy HTTP-klient
require-key.ts # API-noeglevalideringshjaepler
tor/ # Tor-netvaerksvaerktojer (7)
ransomware/ # Ransomware-intelligensvaerktojer (9)
breach/ # HIBP-brudsvaerktojer (7)
abusech/ # ThreatFox + URLhaus + MalwareBazaar-vaerktojer (9)
otx/ # AlienVault OTX-vaerktojer (5)
abuseipdb/ # AbuseIPDB-vaerktojer (4)
greynoise/ # GreyNoise Community-vaerktojer (2)
pulsedive/ # Pulsedive-vaerktojer (3)
hudsonrock/ # Hudson Rock stealer-log-vaerktojer (3)
vulners/ # Vulners exploit-vaerktojer (3)
blockchain/ # Blockchain-intelligensvaerktojer (4)
hybrid/ # Hybrid Analysis malware-vaerktojer (3)
onionlookup/ # CIRCL Onion Lookup-vaerktoej (1)
intelx/ # IntelligenceX-vaerktojer (4)
phishing/ # PhishTank-vaerktoej (1)
meta/ # Meta-vaerktojer (1)
```
**Designbeslutninger:**
- **16 udbydere, 1 server** — Hver datakilde er et uafhaengigt modul. Agenten vaelger hvilke vaerktojer der skal bruges baseret paa forespoergslen.
- **Hastighedsbegraensere pr. udbyder** — Hver datakilde har sin egen `RateLimiter`-instans kalibreret til den API's graenser. Ingen delt flaskehals.
- **TTL-caching** — Ransomware-data (15 min), brudslister (10 min), abuse.ch-resultater (5 min) caches for at undgaa overflodige API-kald under multi-vaerktoejs-arbejdsgange.
- **Graceful degradering** — Manglende API-noegler crasher ikke serveren. Vaerktojer returnerer beskrivende fejlmeddelelser: "Indstil HIBP_API_KEY for at aktivere soegning i brudskonti."
- **DNS-laekforebyggelse** — Tor .onion-vaerktojer bruger `socks5h://`-protokollen til at oplose DNS gennem Tor, hvilket forebygger DNS-laek til den lokale resolver.
- **4 afhaengigheder** — `@modelcontextprotocol/sdk`, `zod`, `socks-proxy-agent` og `cheerio`. Al clearnet HTTP via native `fetch`. Al Tor-trafik via SOCKS5.
---
## Begraensninger
- HIBP konto-/paste-soegning kraever en betalt API-noegle ($3,50/maaned)
- IntelligenceX, AbuseIPDB, Hudson Rock og Hybrid Analysis kraever API-noegler til deres vaerktojer
- Tor .onion-vaerktojer kraever en koerende Tor SOCKS5-proxy (ikke inkluderet)
- abuse.ch gratis niveau har lavere hastighedsgraenser uden `ABUSECH_AUTH_KEY`
- Ransomware.live og RansomLook data afhaenger af upstream-scraping-frekvens
- Blockchain-vaerktojer understoetter kun Bitcoin (ingen Ethereum/Monero)
- PhishTank-databasen kan halte bagefter realtids phishing-kampagner
- macOS / Linux testet (Windows ikke testet)
---
## Del af MCP-sikkerhedssuiten
| Projekt | Domaene | Vaerktojer |
|---------|---------|------------|
| [hackbrowser-mcp](https://github.com/badchars/hackbrowser-mcp) | Browserbaseret sikkerhedstest | 39 vaerktojer, Firefox, injection-test |
| [cloud-audit-mcp](https://github.com/badchars/cloud-audit-mcp) | Cloud-sikkerhed (AWS/Azure/GCP) | 38 vaerktojer, 60+ tjek |
| [github-security-mcp](https://github.com/badchars/github-security-mcp) | GitHub-sikkerhedsposition | 39 vaerktojer, 45 tjek |
| [cve-mcp](https://github.com/badchars/cve-mcp) | Saarbarhedsintelligens | 23 vaerktojer, 5 kilder |
| [osint-mcp-server](https://github.com/badchars/osint-mcp-server) | OSINT og rekognoscering | 37 vaerktojer, 12 kilder |
| **darknet-mcp-server** | **Dark web og trusselsintelligens** | **66 vaerktojer, 16 kilder** |
---
Kun til autoriseret sikkerhedstest og vurdering.
MIT-licens • Bygget med Bun + TypeScript