在你能控制的私密瀏覽器 profile 中,開啟 Host 擁有者提供的確切目前 Oysterun Host URL。透過只要求密碼的網頁表單登入;開始工作前,確認 Sessions 目的地與畫面上的連線狀態都正確。
1. 準備確切的 Host 存取資料
你需要由 Host 擁有者或管理者提供目前完整的 Host URL 與 Host 密碼。請在你能控制、而且不與他人共用的瀏覽器 profile 中開啟該 URL。
- 使用你收到的完整 URL。不要自行猜測 port、替換 hostname,或任意切換 Direct Host URL 與 Managed Endpoint。
- 把密碼保存在密碼管理器,或直接輸入。不要把它貼到聊天、筆記、終端機歷史紀錄或支援證據中。
- 輸入憑證前,確認頁面屬於預期的 Oysterun Host。如果瀏覽器顯示安全性警告、非預期 origin 或不相關的頁面,就必須停止。
2. 確認只要求密碼的起始畫面
 畫面檢查點:登出的 This Host 卡片顯示 Oysterun、一個空白 Password 欄位(八點是 placeholder)、Open Oysterun,而且沒有 username 欄位。
Host 的登出畫面包含 This Host 小標、Oysterun 標題、一個標示為 Password 的欄位,以及 Open Oysterun 動作。
- 比對瀏覽器 origin 與你原本要開啟的確切 URL。
- 確認沒有 username 欄位。正常公開網頁表單只要求 Password。
- 輸入前,確認螢幕分享與螢幕截圖功能已關閉,避免洩漏輸入內容。
檢查點:畫面是在預期 origin 上、只要求密碼的 Oysterun 卡片。如果它要求 username、顯示不相關的 identity provider,或 origin 不同,就不要輸入密碼。
3. 登入一次
- 在 Password 輸入目前的 Host 密碼。
- 只選擇一次 Open Oysterun。
- 驗證進行期間,按鈕會顯示 Opening…。你也可能依序看到 Opening Oysterun... 與 Loading sessions...。
- 等待已登入頁面,不要重複送出密碼。
成功登入後,這個本機瀏覽器 profile 會建立已驗證 session。請把該 profile 當作私密資料:不要匯出儲存空間、複製 token,或把它放進公開證據。
如果登入遭拒,同一張卡片會顯示 Invalid credentials。請先清空欄位,再依照下方步驟進行一次有界限的重試;這張截圖是復原檢查點,不是要求你刻意重現登入失敗。
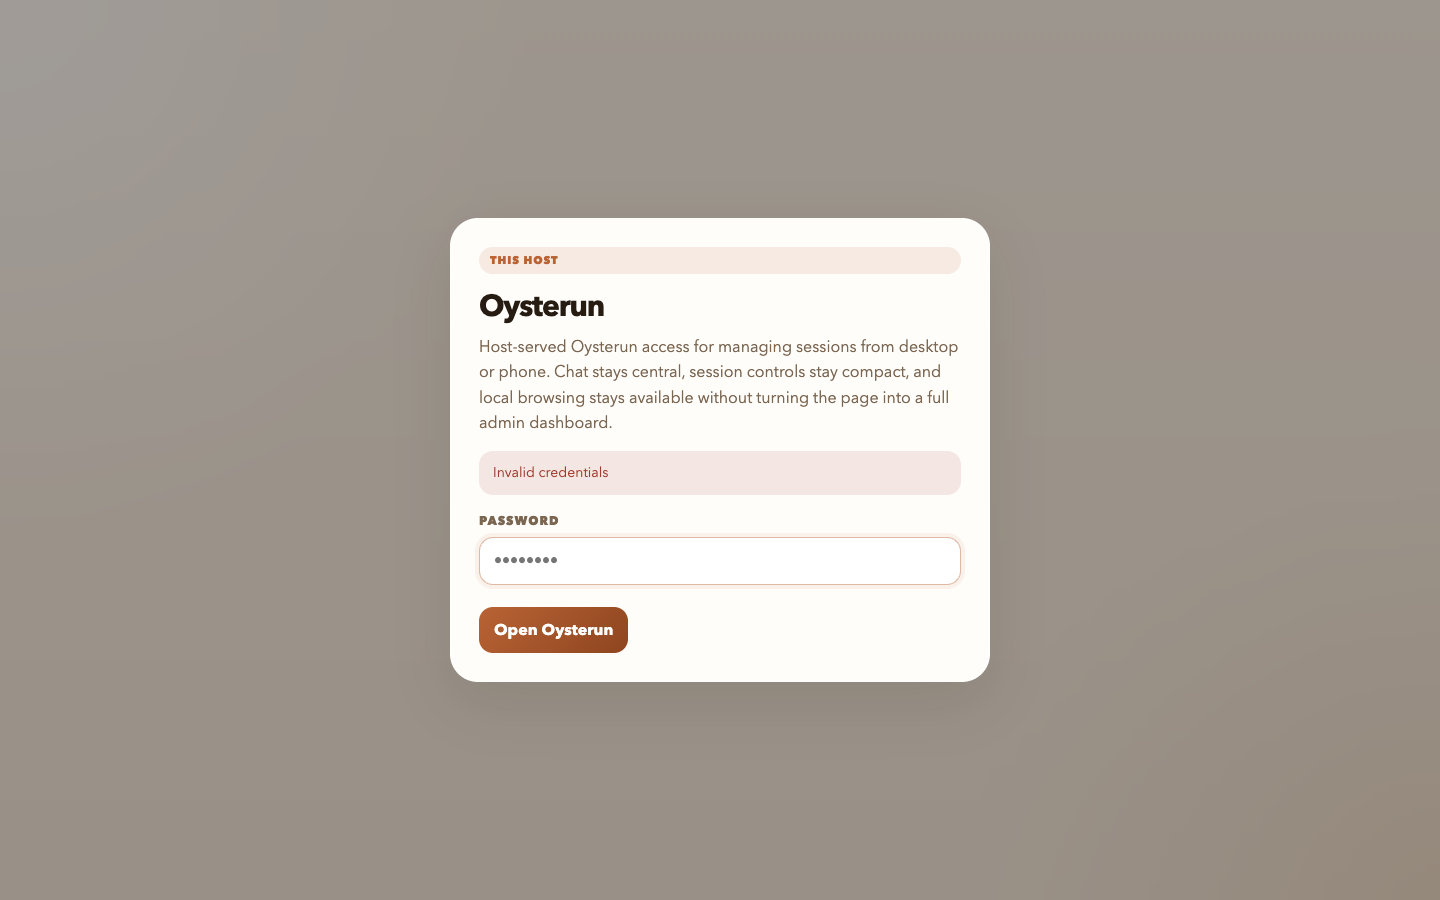 畫面復原檢查點:完整登入情境顯示 Invalid credentials。空白 Password 欄位沒有洩漏已輸入的憑證,而 Open Oysterun 仍是有界限重試一次時使用的正常動作。
4. 驗證 Sessions 目的地與連線
- 確認已登入頁面的標題是 Sessions。
- 在未開啟 Session 聊天的頁面上,找到連線指示器,並確認它顯示 Connected。
- 閱讀旁邊的傳輸方式:Direct Host、Managed Endpoint 或 Managed WebRTC。
- 確認 origin 與傳輸方式符合你收到的存取路徑。這個文字描述目前傳輸方式,不是第二次登入或不同的使用者身分,也不會讓非預期 origin 變得安全。
 畫面完成檢查點:完整 Sessions 畫面同時顯示頁面與導覽情境、沒有私密內容的空白清單,以及真實的 Connected · Direct Host 狀態。
5. 了解暫時連線狀態
Connected
Host 可透過畫面所列的傳輸方式連線。這是可開始工作的狀態。
Reconnecting...
瀏覽器偵測到持續中斷,正在重試。等待同一個指示器回到 Connected;已登入頁面仍在重試時,不要再次登入。
Connection Lost. Still retrying.
中斷已經持續一段時間,但 Oysterun 仍嘗試復原。請依照下方有界限的復原步驟,不要改 Host 設定或重新啟動服務。
非常短暫的中斷可能在警告出現前就恢復。連線狀態由事件驅動,因此這個流程不需要內部 health URL,也不需要重複查詢狀態。
安全復原與停止條件
- Invalid credentials:清除 Password 欄位,向 Host 擁有者確認目前密碼與確切 Host,然後再輸入一次。不要把密碼當成證據傳送。第二次仍失敗就停止,請 Host 擁有者處理存取問題。
- Invalid or expired login QR:丟棄該 QR 與 payload。如果確實需要另一個 bootstrap 流程,請已登入的 Host 擁有者產生新的 QR;不要重用或公開舊的 QR。
- Oysterun is restarting:在畫面上的等待狀態停留。只有頁面顯示 Oysterun is ready. Sign in again. 後才重新登入。不要為了排除登入問題自行重啟 Host。
- Reconnecting...:讓自動重試繼續。指示器回到 Connected 後才繼續操作。
- Connection Lost. Still retrying.:開啟 Oysterun 選單,只選擇一次 Refresh Page。如果頁面沒有回到 Sessions 與 Connected,就停止,向 Host 擁有者提供發生時間、畫面文字,以及你使用 Direct Host 或 Managed 位址;絕對不要提供憑證或私密 URL。
- 非預期 origin 或瀏覽器安全性警告:不要輸入密碼,直接關閉頁面,並向 Host 擁有者索取確切的目前 URL。
安全停止:預期的 Sessions 頁面與 Connected 狀態尚未同時出現前,不要啟動或恢復 Session。